サイバー攻撃の前提が変わりつつある。攻撃者は認証を正面から突破するのではなく、正規の利用者になりすまして組織に紛れ込み、一見「正常」な振る舞いの裏で攻撃を進める。AIエージェントなどの非人間IDも急増し、従来型防御の死角はさらに広がる。こうした脅威にいち早く応えるのがAbnormal AIだ。同社は約10年にわたって蓄積した行動データを基盤に「行動解析AI」の適用範囲をメールからアイデンティティー領域へと拡大するための新たな製品群を発表した。その狙いと今後の防御のあり方について、共同創業者兼CEOのエヴァン・ライザー氏とJapan Country Managerの光山慶氏に聞いた。
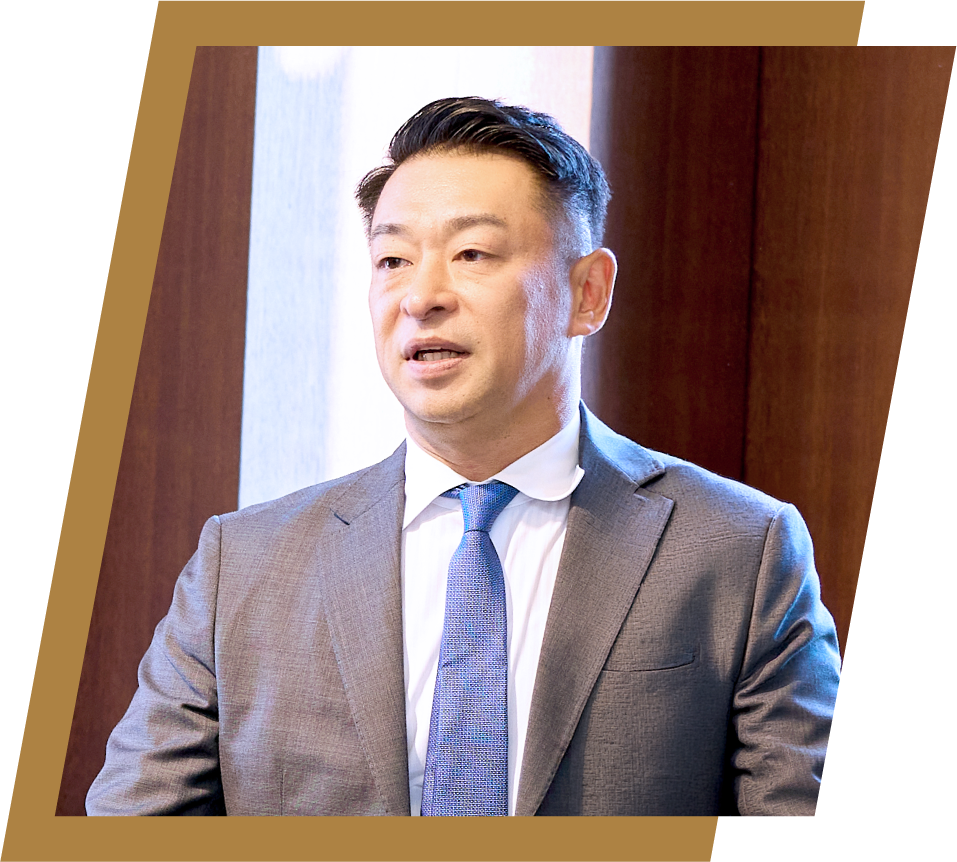
Abnormal AI Japan
Country Manager
光山 慶 氏
Abnormal AIは、行動解析AIを中核とするセキュリティープラットフォームのリーディングカンパニーだ。AIが組織内のあらゆるIDについて「正常な行動」を学習し、そこから外れる不自然な振る舞いを基に攻撃を検知するのが特徴で、すでにFortune 500企業の25%以上のメールボックスを保護している。
日本での正式なサービス開始から1年。多くの企業やパートナーとの対話を通じて浮かび上がったのは、メールセキュリティーの運用に想像以上の手間がかかっている実態だった。
「当社サービスの高い検知率や誤検知の少なさはもちろんですが、ほぼすべてのお客様から聞かれたのが『Abnormalを使うことで、メールの運用が楽になった、あるいは運用の手間がほとんどなくなった』という声でした」と光山氏はその反響を振り返る。
従来型の製品は、ルールベースのポリシーや既知の脅威シグネチャに依存して攻撃を検知する。そのため、アラートが出ると担当者が原因を究明し、再発防止のためにルールを調整しなければならない。一方、Abnormal AIは行動解析AIを用いて攻撃を検知する——攻撃がますます巧妙化し、これまでに見られなかった手口が増える中で、この手法の有効性は高まっている。さらに、Abnormal AIはアラートを出した理由をレポートで示し、その結果をAIが学習して自動的に調整する。そのため企業は、調査とチューニングに費やしてきた時間を減らし、人員をより重要なセキュリティー業務に振り向けられる。
しかし現在、サイバー攻撃は前提そのものが大きく変わりつつあるとして、ライザー氏は次のように警鐘を鳴らす。
「攻撃者はもはや正面から侵入するのではなく、認証を回避して組織に紛れ込むようになっています。さらに非人間ID(サービスアカウントやAIエージェントなど、人が直接操作しないシステム用のID)の数は、人間のID数の45倍に達しています。こうしたIDの多くは初めから信頼されており、十分に可視化されていないケースも少なくありません。異常な動きを始めてもそれを止める仕組みがないのです」
日本企業の多くは依然として境界防御を中心に対策を設計している。だが、現在の攻撃はメール、認証、SaaS、チャット、AIツールをまたぎ、正規の業務に見える形で進行する。領域ごとに製品を導入しても、個別の事象だけを追っていては全体の異変をつかみにくいのが現状だ。
「重要なのは、誰のIDが乗っ取られ、その人にとって何が通常の行動なのか。どのような権限を持ち、どの利用が非日常的なのかを継続的に見極めることです。認証を通った後まで含め、IDと行動を中心に守ることがこの課題を解く一つの答えになります」(光山氏)
この変化に対応するため、Abnormal AIはメールセキュリティーで培ってきた行動解析AIを企業全体の防御へと広げようとしている。その土台となるのが、約10年にわたって蓄積してきた行動解析データだ。電子メールの通信パターンからサインインのシグナル、セキュリティー研修の結果まで、多様なデータを基に組織内の「正常な行動」を学習し、そこから外れる動きを攻撃の兆候として捉える。
「私たちがAbnormalを立ち上げた当初、脅威インテリジェンスではなく“行動”こそが、守る側にとって最も価値ある知見の源になるという、逆説的な賭けをしました。メールにおける行動解析を極めれば、それをあらゆる領域に応用できる——メールセキュリティー企業としての基盤を、最も高度な攻撃を阻止できる行動解析セキュリティプラットフォームへと拡張できる、と考えていたのです」とライザー氏は説明する。
その具体策として2026年8月、Black Hat USA 2026に合わせて発表されたのが、「アイデンティティ脅威対策」「AI Governance」「Infiltration Prevention」の3製品だ。対象とする課題は異なるが、いずれも正規の利用者や業務に見える脅威を正常な状態からの逸脱によって見抜く。
「アイデンティティ脅威対策」は、メール、ID管理基盤、SaaSの情報を横断し、認証の前後にわたる攻撃を一連の流れとして捉える。MFA(多要素認証)が設定されていないアカウントや過剰な権限を持つサービスアカウントなどの弱点を把握。不正なMFAデバイスや悪意のあるメールボックスルールの除去、そしてヘルプデスクを狙った不正なパスワード・MFAリセット要求への対応も行う。認証を通過した有効なセッションであっても、その後の行動が本人の通常のパターンから外れれば侵害の兆候として検知できる。
「AI Governance」は、組織内で使われるAIツール、AIエージェント、チャットを可視化し、評価・管理する製品である。承認済みか未承認かを問わず利用実態を把握し、各ツールやエージェントの行動の基準を設定。通常の役割を超えたアクセスなどを検知する。AIの利用を一律に止めるのではなく、企業が安全に活用するためのガイドレールを設け、ガバナンスを強化する狙いだ。
「Infiltration Prevention」は、国家支援型の攻撃者や組織的な不正集団が正規の求職者を装い、従業員として組織に入り込むリスクを採用段階で捉える。使い捨ての電話番号やVPNで隠された所在地、複数の企業に現れる同一の応募者といった情報を関連付け、不正な応募者や合成IDを特定する。人を採用する前からセキュリティー対策を始める、新しい発想の製品である※。
※これは採用の意思決定を推奨するツールではなく、既存の人事・選考プロセスを代替するものではありません。
「行動解析AIの真価は、見た目では判断できない脅威に対して担当者の経験や勘に頼らず、再現性のある判断ができることです。メール、認証、SaaS、AI利用を横断して文脈ごと捉えることで、調査負荷を減らしながら重大な攻撃を早期に見つけられます。経営層にとってもリスクを可視化し、意思決定を早めることにつながります」と光山氏はその意義を語る。
AIによって攻撃者が新たな手口を生み出す速度は一段と増している。防御側にも最新の対策を素早く試し、取り入れる仕組みが欠かせない。そこで同社が開設したのが「AI App Store」である。行動解析AIセキュリティプラットフォーム(Behavioral Security Platform)から生まれた製品をAbnormal AIのポータル上に集約し、閲覧から試用、有効化までをワンクリックで進められる。今回発表した3つの新製品は、すでに同ストアを通じて提供されている。
日本市場で同社が目指すのは、製品を提供するだけのベンダーではなく、企業のセキュリティー変革に伴走するパートナーだ。課題の整理や評価設計から導入、活用、定着までを一貫して支援する。日本法人では、営業や技術支援、サポートをすべて日本語で提供し、製品のインターフェースも日本語化している。
ライザー氏は「本当に重大な脅威ほど、一見しただけでは脅威とはわかりません。信頼されたIDは、正規のセッションの中を本物の従業員のように振る舞いながら移動します。役に立つはずのAIエージェントが、機密性の高いデータベースのコードにまで入り込んでしまうこともあります。国家主導型の攻撃者が、偽装した人物になりすまして採用に応募します。それぞれ見た目は異なりますが、いずれも『通常とは異なる行動』という同じ形で正体を現すのです」と力を込める。
光山氏も、部分的な対策を重ねるだけでは、変化する攻撃への対応がパッチワークになりかねないと指摘する。「見えないリスクを可視化し、異常を早く捉える一方で運用は効率化する。その両立が重要です。行動解析AIによる新しい守り方を通じて、日本企業がAIを活用した成長へ安心して踏み出せるよう、我々は長期にわたって支援していきます」。