
AIの進化に伴い、サイバー攻撃は一段と巧妙になっている。クラウドやSaaSの普及により、企業のIT環境は複雑化。SOC(Security Operations Center)を担う人材は不足し、増え続ける脅威に人の力だけで対処することは難しい。そこで注目されるのが、AIをセキュリティ運用に組み込む「Agentic SOC」だ。米国発のExaforceは、Agentic SOCを展開し、国内大手パートナーとの協業を軸に日本市場への展開を本格化する。Exaforce Inc. 副社長兼営業統括 古屋知弘氏に、人とAIが協働するSOC運用のあり方と、日本で「SOCの民主化」を進めるための戦略について聞いた。
Exaforce Inc.
副社長 兼 営業統括
古屋 知弘 氏
日本市場において20年以上にわたり、外資系テクノロジー、特にネットワーク、セキュリティの分野にて日本法人代表として事業立ち上げから拡大までを一貫して牽引。直近ではジュニパーネットワークス・ジャパン代表として、サービスプロバイダーからエンタープライズ企業まで幅広い事業拡大に貢献。
2023年に米シリコンバレーで設立されたExaforceは、AIを活用し、検知からトリアージ、調査、対応までSOC運用のライフサイクル全体を支援する「Agentic SOC」を展開する企業だ。2026年5月にはシリーズBで1億2500万ドルを調達し、累計調達額は2億ドルに到達。AWS(Amazon Web Services)の「AWS Security Competency」「AWS AI Competency」を取得するなど、AIセキュリティ市場で高い評価を受けている。
Agentic SOCへの期待が高まる背景には、企業を取り巻くセキュリティ環境の大きな変化がある。古屋氏は、クラウド、SaaS、AIの普及で企業のIT環境が高度化・複雑化する一方、ランサムウエアをはじめとする脅威もAIにより多様化していると指摘する。
「AIを活用することにより攻撃は高速化・大規模化し、脆弱性の発見から悪用までの時間を縮めています。侵入防止だけに依存する対策には限界があります。今求められているのは、侵害を未然に防ぐことに加え、侵害を早期に検知し、被害を封じ込め、事業を迅速に復旧できるサイバーレジリエンスです。」
侵入後の検知や対応が遅れれば、事業活動に影響が広がりかねない。SOC体制の整備はIT部門だけに委ねられない経営課題となった。一方、守る側では人材不足が深刻さを増す。専門知識を持つSOC人材を自社で確保し、育成するのは容易ではなく、外部のマネージドサービスに運用を委託する企業も多い。
こうした環境下で、Exaforceが北米以外で初めて拠点を設けたのが日本だ。古屋氏は、その理由を次のように説明する。
「日本はアジアで最も多くのエンタープライズ企業が集まる市場です。AIソリューションへの理解も進み、企業が活用に踏み出せる環境も整ってきました。一方で、サイバーセキュリティ人材は不足しています。日本の大企業では、社内にSOCを設けたり、外部にSOC業務を委託したりしていますが、その運用には経験を積んだ専門人材と多大な費用がかかります。大企業だけでなく、中堅までも含めた幅広い企業の方々に高度なSOCを使っていただける環境を提供していく。それが我々の目指す『SOCの民主化』であり、ミッションです」
「SOCの民主化」を実現するには、限られた人員で増え続けるアラートやログから脅威を迅速に見極める仕組みが必要になる。Exaforceのソリューションは、技術的にはSOC運用全体を自動化できる一方、実際の運用ですべてをAIに委ねることを前提とはしていない。業務ごとにAIへ任せる範囲を設定し、重要な判断はAIの分析結果をSOC担当者が確認した上で下すなど、企業の方針やリスクに応じた運用を選択できる。
その中核に位置するのが、同社最大の強みである「マルチモデルAI」だ。
「マルチモデルAIは、アラートやログに加え、設定情報、ID・認証情報、メタデータなど幅広い情報を取り込み、AIが活用できるデータに変換(精製)します。そのため、AIエージェントによる調査やトリアージ、相関分析の結果がぶれにくく、より正確な判断につなげられます」(古屋氏)
企業側で事前にデータを加工する必要はない。Exaforceが自社で構築したデータ基盤は、取り込んだログや設定情報を人、デバイス、ファイル、ネットワークなどの単位でオブジェクト化し、相互の関係をナレッジマップで結び付ける。そこに脅威に関する知見も重ねることで、AIエージェントは断片的な情報を都度探し集めることなく、あらかじめ整理された関係性を基に分析できるという仕組みだ。
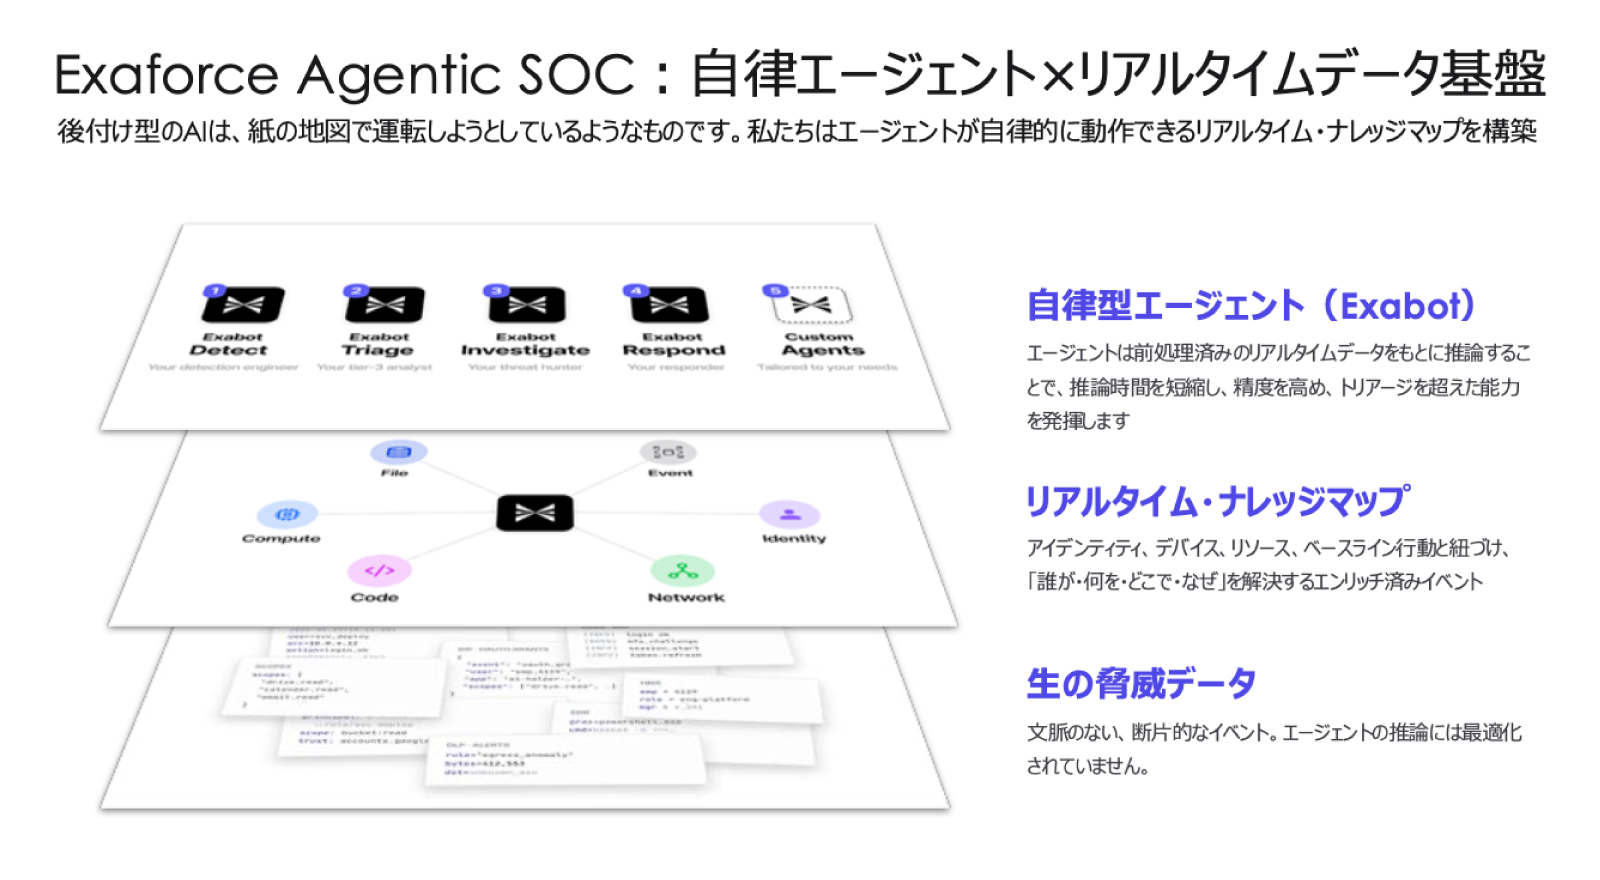
Exaforceが提供する「Agentic SOC」の全体像。生の脅威データをナレッジマップとして構造化することで、
AIエージェントの正確かつ迅速な推論を可能にする。
操作面のハードルも抑えた。製品ごとに異なる特殊なクエリを覚えなくても、自然言語でAIエージェントに調査を指示できるため、操作方法の習得にかかる負担を減らし、脅威の分析や判断に注力できる。
この技術を本番運用へ持ち込む前に、Exaforceが重視するのがPOV(Proof of Value)だ。顧客の実際のデータを接続し、AIによるトリアージや調査が自社環境で機能するか、既存の業務フローに組み込めるかを見極める。
「POVでは、お客様の実データを用いて、これまで見えていなかった脅威やリスクを発見できるかを確かめていただきます。また、AIによるトリアージ結果とその根拠が自社のアナリストの見立てと一致するか、更には自社特有の業務ルールやビジネスコンテキストを反映させることで、AIの判断精度をどこまで高められるかも検証します。最後に、AIエージェントが自社のSOC運用そのものをどう変えられるのか、その可能性を体感していただくことも目的の1つです。」と古屋氏は説明する。
企業固有の運用ルールを反映できるか、重大な事象への対応を実行する前に人の承認を挟めるかも検証の対象だ。AIに任せる範囲と人が判断すべき領域を実際の業務フローに沿って確かめる。
日本企業がAgentic SOCを導入する際、製品の性能と同時に問われるのが、導入後も安定して使い続けられる支援体制だ。こうした要請に応えるため、Exaforceは国内の大手SIerやMSSP(Managed Security Service Provider)との協業を軸に据える。導入前の準備からデリバリー、実装までをパートナーと共同で担い、一連のプロセスを切れ目なく支援する体制だ。導入企業は、検討段階から実装まで一貫した支援を受けながら、Agentic SOCの導入を進められる。
導入後の問い合わせやエスカレーションにも、パートナーと連携して対応する。製品の不具合や運用に影響する高度な技術課題はExaforceのコア技術者が担うほか、日本からのエスカレーションには24時間365日稼働するグローバルのMDR(Managed Detection and Response)チームによる対応が可能だ。
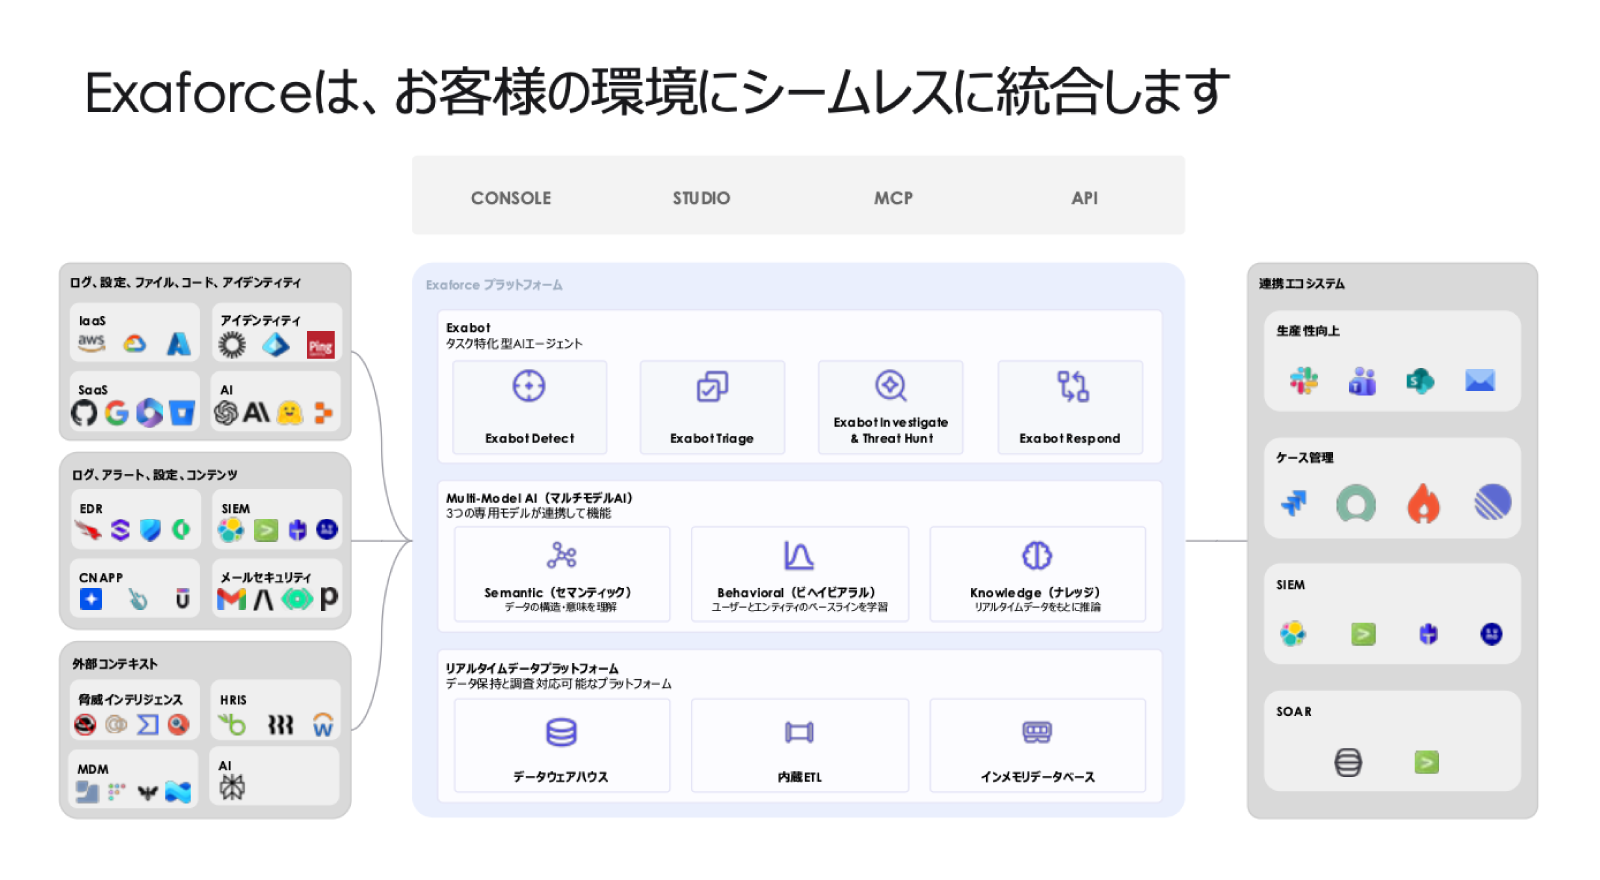
Exaforceプラットフォームのシステム構成。既存のセキュリティ製品やクラウド環境(AWSなど)と
シームレスに統合し、企業ごとのSOC体制に合わせた柔軟な運用を可能にする。
企業の既存のSOC体制に合わせられるよう、提供形態にも選択肢を持たせた。一つは、SIerなどを通じてExaforceのプラットフォームを個々の企業へ導入する形。もう一つは、MSSPが自社のマネージドセキュリティサービスに組み込み、複数の顧客企業へ提供する形だ。後者では、顧客企業が自社で新たなSOC基盤を構築することなく、MSSPのサービスを通じてAgentic SOCを利用できる。
データ管理では、顧客データを東京のAWS環境で処理し、国内で完結できる環境を用意した。ログを国外へ出すことが難しい企業も、国内管理の方針やコンプライアンス要件を維持したまま利用できる。
古屋氏は、日本で長期的に事業を展開する姿勢をこう強調する。
「セキュリティは『まず試してみて、失敗したら仕方がない』では済まない領域です。工数の削減も重要ですが、大前提は守りの品質を担保すること。POVで実際に確かめ、『この技術なら本当に使える』と確信した上で導入していただきたい。我々は国内のパートナーとともに、その検証から導入後の運用まで長期にわたって支え、『SOCの民主化』を実現してまいります」
〒100-6208 東京都千代田区丸の内1-11-1 パシフィックセンチュリープレイス丸の内 13F
https://www.exaforce.com/ja-jp
記事中の肩書きやデータは公開時点の情報です

