

AI(人工知能)を快適に使えるAI PCの普及により、サイバー攻撃から守るべき範囲は広がっている。端末上で扱う業務データやAIモデルが増えた他、OSから見えにくいファームウエアなども攻撃の対象になり得るためだ。本講演では日本HPのセキュリティエバンジェリストが、検知だけでなく封じ込めとハードウエア起点の信頼確認も加えた「多層防御」を提案。AI PCを守る同社の仕組みを紹介した。
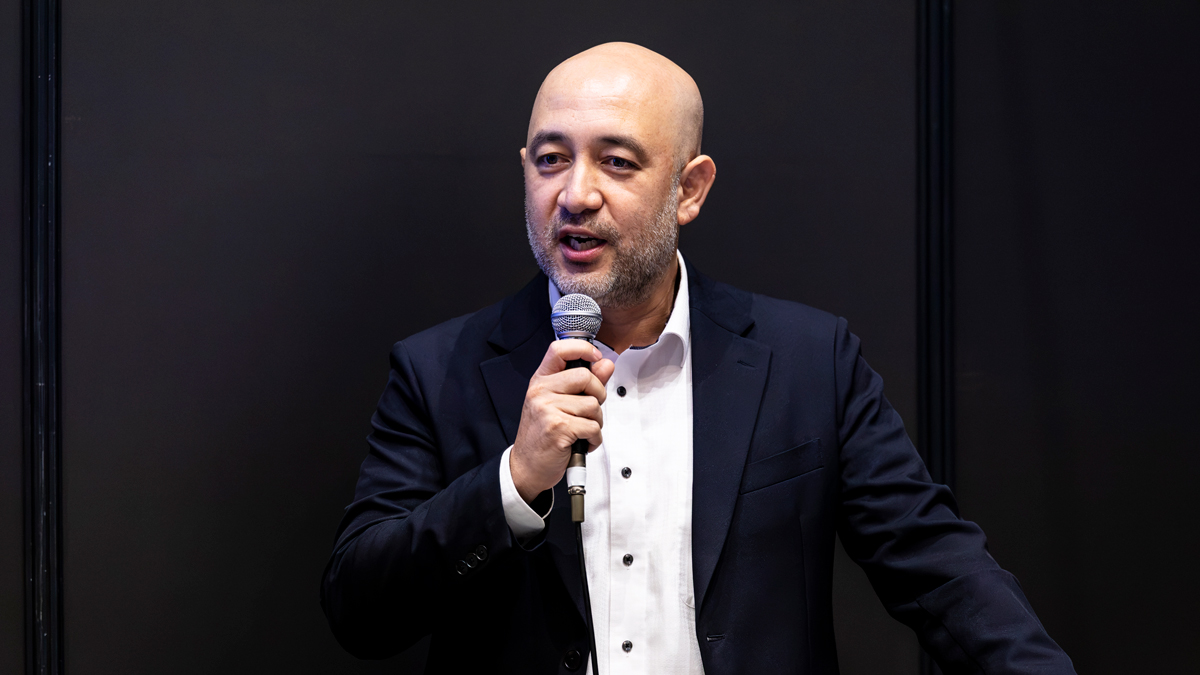
「今日は、AI PCを単に『NPU(Neural Processing Unit)が載った速いPC』ではなく、業務データやAI処理が集約された、新しいセキュリティー境界をもつ端末と考えてください」。日本HPでセキュリティエバンジェリストを務める木下和紀エドワルド氏は、講演の冒頭でこう宣言した。ローカルAIはデータをクラウドに送らずに処理できる半面、実装の仕方によってはプロンプトや推論中のデータ、AIモデル、対話履歴などが端末内に置かれるため、端末そのものがセキュリティー対策上の境界になるのだという。
ワークフォースソリューション事業本部
日本HPセキュリティエバンジェリスト 木下 和紀 エドワルド 氏
一方で、AIによって発見が進んだこともあり、報告される脆弱性は激増している。「新しい脆弱性が突然生まれたのではなく、これまで発見できずにコードに潜んでいたものが表面化したのです。守る側は全件を評価して優先順位を付けなければなりませんが、攻撃側は悪用できる1件を見つければ済みます」と木下氏は指摘した。
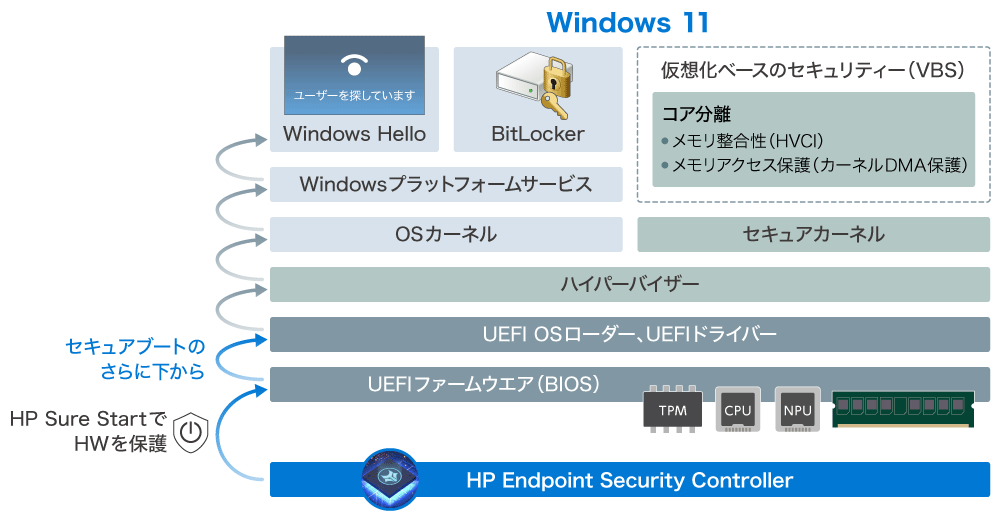
では、AI処理の信頼性はどう確かめればよいのか。AI処理にはNPUだけでなくOSやドライバー、UEFI(BIOS)などのファームウエアも関わっている。OSはファームウエアの上で動くため、ファームウエアが改ざんされていればOSによる検証結果も信用できなくなる。「AI処理の信頼はOSより下から確認する必要があります」と木下氏は強調した。
被害の拡大を防ぐ「封じ込め」機能
AI処理の信頼性は「OSより下」から確認
正規の認証情報を悪用した侵入は、異常として捉えにくい。攻撃者が検知機能そのものを無効化したり、ファームウエアに潜伏したりする場合もある。そこで木下氏が勧めるのが、「検知」だけでなく「封じ込め」と「信頼確認」も併用した多層防御だ。これらの仕組みは既にHPの法人向けPCの一部モデルに搭載されている。
「封じ込め」を実現するのが、HPがPC向けに提供するセキュリティーソリューションである「HP Wolf Security」の2製品だ。「HP Sure Click Enterprise」はWebページやメール添付ファイルを“使い捨て”の小型仮想マシンで開き、端末本体から隔離する。「HP Sure Access Enterprise」は管理者によるリモートアクセスといった重要操作を、ホストOSから隔離した仮想環境で実行する。
「信頼確認」の基礎となるのは、専用チップ「HP Endpoint Security Controller」である。CPUより先に、CPUから独立して起動し、信頼の起点(Root of Trust)となる。この専用チップを基盤として、「HP Sure Start」がBIOSや重要なファームウエアの安全性を検証する仕組みだ。異常を検出した場合は、隔離領域に保存された正常なコピーを使って自動復旧する。
[画像のクリックで拡大表示]
この他、基板上の通信の盗聴による暗号鍵の窃取に備え、TPM(Trusted Platform Module)とCPU間の通信を暗号化する「HP TPM Guard」を搭載したモデルもある。また、量子コンピューターによる署名解読及び偽造のリスクに備え、量子耐性のある署名でファームウエアを検証する機能も用意している。
最後に木下氏は、「検知だけに頼るのをやめ、被害が成立しにくいセキュリティー設計へ軸足を移すことが大切です。この視点で自社のPC調達と運用を一度点検してみることをお勧めします」と呼びかけ、講演を締めくくった。
 トップページへ戻る
