
AIの登場によってサイバー攻撃のレベルが格段に上がっている現在、IT部門やセキュリティー担当者には、高度化する脅威への継続的な対応が求められている。一方、限られた人員とリソースの中で運用負荷は増大しており、現場の負担は無視できない水準に達している。事実、ITディストリビューターのTD SYNNEXが実施した調査では、“セキュリティー疲れ”に直面する現場の状況が明らかになった。その詳細と現状脱却の手立てを考える。
 TD SYNNEX株式会社
サイバー攻撃の被害が年々深刻化している。2025年には誰もが知る大手企業のビジネスが停止し、世の中に衝撃を与えた。「次はうちかもしれない」と、戦々恐々としているセキュリティー担当者は少なくないだろう。
AIを悪用したサイバー攻撃から組織を守るのは簡単ではない。守る側はエンドポイントやWeb、ネットワーク、データ、SaaSなど幅広い領域を監視し、アタックチェーン(サイバー攻撃の一連の行動・手順)の全体像を把握することが不可欠になる。また、侵入した脅威の早期検出や、インシデント発生時の復旧、調査を担う仕組みも用意する必要があるだろう。複数のツールを組み合わせて、対策を講じる組織が多いはずだ。
「しかし、皮肉にもこのやり方が、サイバー攻撃対応を難しくしている1つの要因になっています」と話すのは、ITディストリビューター、TD SYNNEXの松澤 太郎氏である。
ツールごとに管理画面や操作手順が異なるため、現状を把握するだけでも多くの手間と時間がかかる。アラートもツールごとに確認しなければならないので、緊急度の高いリスクを見つけたり、アラート間の関連性を把握したりすることも簡単ではない。ログがツールごとに分散するため、原因調査や振り返りを行うことも困難だ。
「そもそも、現在のIT部門はセキュリティー対策以外にも大量の業務を抱えています。限られたリソースの中で、高度化・多様化するサイバー攻撃に人手だけで対応し続けることには限界があるのです」と松澤氏は指摘する。
このようなIT部門の実態は、同社が行った調査でも明らかになった。結果をまとめたのが「セキュリティ疲れ白書 2026」だ。従業員300人以上かつ複数のセキュリティー製品を導入している国内企業のIT部門責任者、セキュリティー担当者、経営層の計410人を対象に実施した。
調査によると、例えば、複数ツールの使い分けや大量のアラート対応に疲弊感や限界を感じている組織は、実に全体の約4分の3(75.4%)に上った(図1)。
図1 大量のアラートに疲弊する現場
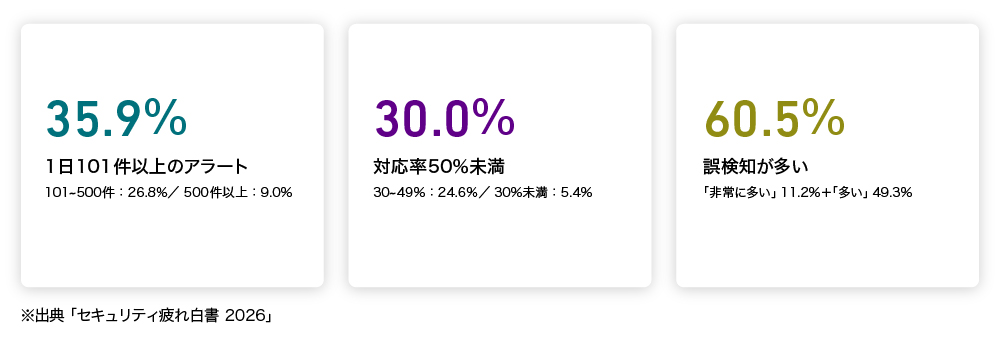
大量のアラートに現場が追い付けず、確認・対応しきれない。そこに多くの誤検知も重なり、現場の疲弊に拍車をかけるという悪循環が生まれている
アラート疲れや脅威見逃しの不安を感じている担当者も多く、「複数のツールで可視性を高めても、不安はぬぐい切れない」というのが実態のようだ(図2)。また、ツールが多様化する中では、それぞれに担当者/チームを割り当てて運用するケースが多い。その結果、87.3%の人が業務の属人化を感じていた。
図2 見えてはいるが、不安は消えない
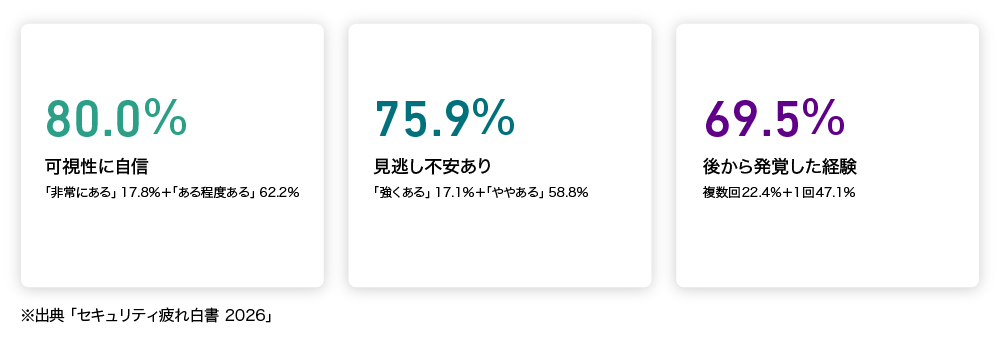
全体の8割が可視性に自信を持ってはいるものの、7割が「後から脅威が発覚した経験がある」と回答。ツールは入れているが、不安はぬぐえないというのが実態のようだ
「現場の負荷が高まると、脅威の見逃しや対応の遅れにつながり、被害が拡大する可能性があります。“セキュリティー疲れ”は現場だけの問題ではなく、事業継続に関わる重要な経営リスクになり得るのです」と松澤氏は言う。
もはや現場の努力や根性論で何とかなるレベルは超えている。この状況をどうすれば打開できるのか。1つの方法として、TD SYNNEXはセキュリティー運用環境を「プラットフォーム化」することを提案している。
多様なセキュリティー機能を単一のプラットフォームに集約して、情報やログを俯瞰的に見られるようにする。これを実現するソリューションとして、同社が提供するのが、ブロードコムが新たにリリースした次世代XDRソリューション「Symantec CBX」だ。
「実績豊富なセキュリティーブランドであるSymantecとCarbon Blackが長年にわたり培ってきた技術や脅威インテリジェンスを融合した統合セキュリティプラットフォームです。エンドポイント、ネットワーク、データなどの多層的なセキュリティー機能を提供するほか、高度なAI機能によって現場の運用負荷を大きく軽減します」と松澤氏は紹介する。
これを使うことでセキュリティー担当者の業務はどう変わるのか。Symantec CBXの3つの特徴と併せて順に紹介していこう。
エンドポイント、ネットワークなど複数のセキュリティー機能の稼働状況を1つの画面で管理できる。個々のツールに都度ログイン/ログアウトしなくても必要な情報を統合されたコンソールで確認できるため、平時の運用にかかる手間と時間を大幅に削減可能だ。
セキュリティー運用で課題になりがちなのがユーザーのエンドポイントデバイスの運用だ。ツールごとにエージェントを導入する必要がある場合、インストールや更新の手間がかさむ。また、ユーザーにとってもPCが重くなって業務上のストレスになるだろう。その点Symantec CBXは、1つのエージェントでエンドポイントからネットワーク、データセキュリティーまでを提供可能。機能の追加・停止はクラウド上の管理コンソールでポリシー設定するだけだ。ゼロタッチでエンドポイントデバイスを操作できる。
多彩な機能を1つにまとめるだけでは、運用負荷は十分に削減できない。Symantec CBXは、高度なAI機能を活用して、アラートの分析や優先順位付け、脅威の相関分析、推奨される対応策の提示などを支援する。これにより、運用担当者の負荷軽減と迅速なインシデント対応を実現する点が大きな特長だ(図3)。
図3 Symantec CBXのAI機能
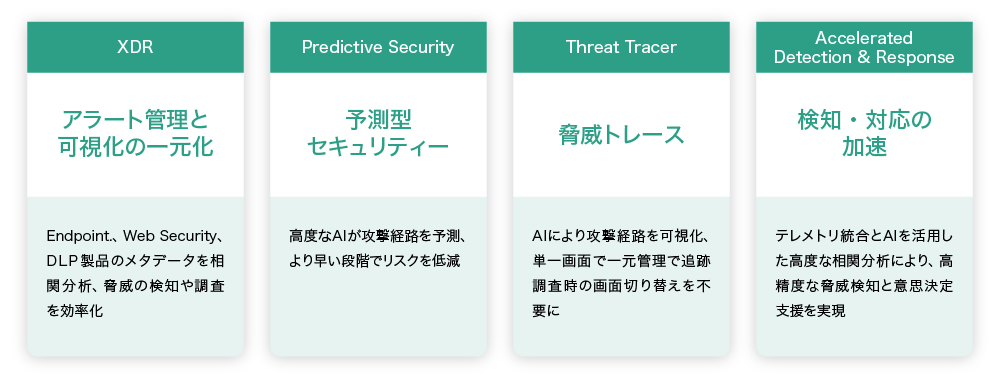
大量のアラートを一元的に管理し、AIによるトリアージや相関分析で高精度な脅威検知と攻撃経路の可視化を実現する。また、予測型セキュリティーによって攻撃を検知した早い段階での封じ込めも支援する
ツールがばらばらだと難しい、アタックチェーン全体をまたいだログやデータの相関分析も実施可能。その結果を基に、攻撃経路をグラフィカルに表示し、「いま何が起こっているか」をサマリ化する。推奨される対応も提案可能だ。「手間と時間をかけて複雑な分析を行わなくても、高精度な脅威検知と追跡調査を実現できます。また、膨大なアラートをトリアージして、優先度順に通知してくれるため、緊急度の高いリスクから効率的かつ迅速に対応することができるでしょう」と松澤氏は紹介する。
「次に何が起こるか」を予測して、先手を打つことも可能だ。これにより、攻撃がフェーズアップする前に阻止できるだろう。
「Symantec CBXは、エンタープライズレベルのセキュリティーを『いかに使いやすく提供するか』にフォーカスして設計されています。大手のお客様はもちろんのこと、限られた人員でセキュリティー運用を担う中堅・中小企業においても、運用負荷の軽減や効率化に貢献できるソリューションです」と松澤氏は言う。
TD SYNNEXは、このソリューションを提供するほか、日本国内における顧客サポートも担う。ブロードコムとの強固なパートナーシップのもと、メーカーの立ち位置で販売・導入支援から技術サポートまで幅広い役割を担っている。
「マーケティングや製品の価格設定、提案・販売、導入・構築支援から、24時間365日のテクニカルサポートや製品アップデート、パートナー様への技術情報提供まで、当社がワンストップで対応します。導入後も継続的に支援することで、お客様がSymantec CBXの価値を最大限引き出し、持続可能な形で高度化する脅威に対応できる環境の実現を目指しています」と松澤氏は強調する。
AIによって高度化するサイバー攻撃から組織を守る――。そのために、IT部門やセキュリティー担当者が負うミッションは今後もどんどん増えていくだろう。
人手ですべてに対応する従来型のアプローチでは、“セキュリティー疲れ”が増すだけだ。ソリューションのプラットフォーム化、AI機能の活用といった新たな手法を駆使しながら、「スマートに対応できる組織」にアップデートすること。これが、これからの時代のIT部門に求められるアプローチといえる。