

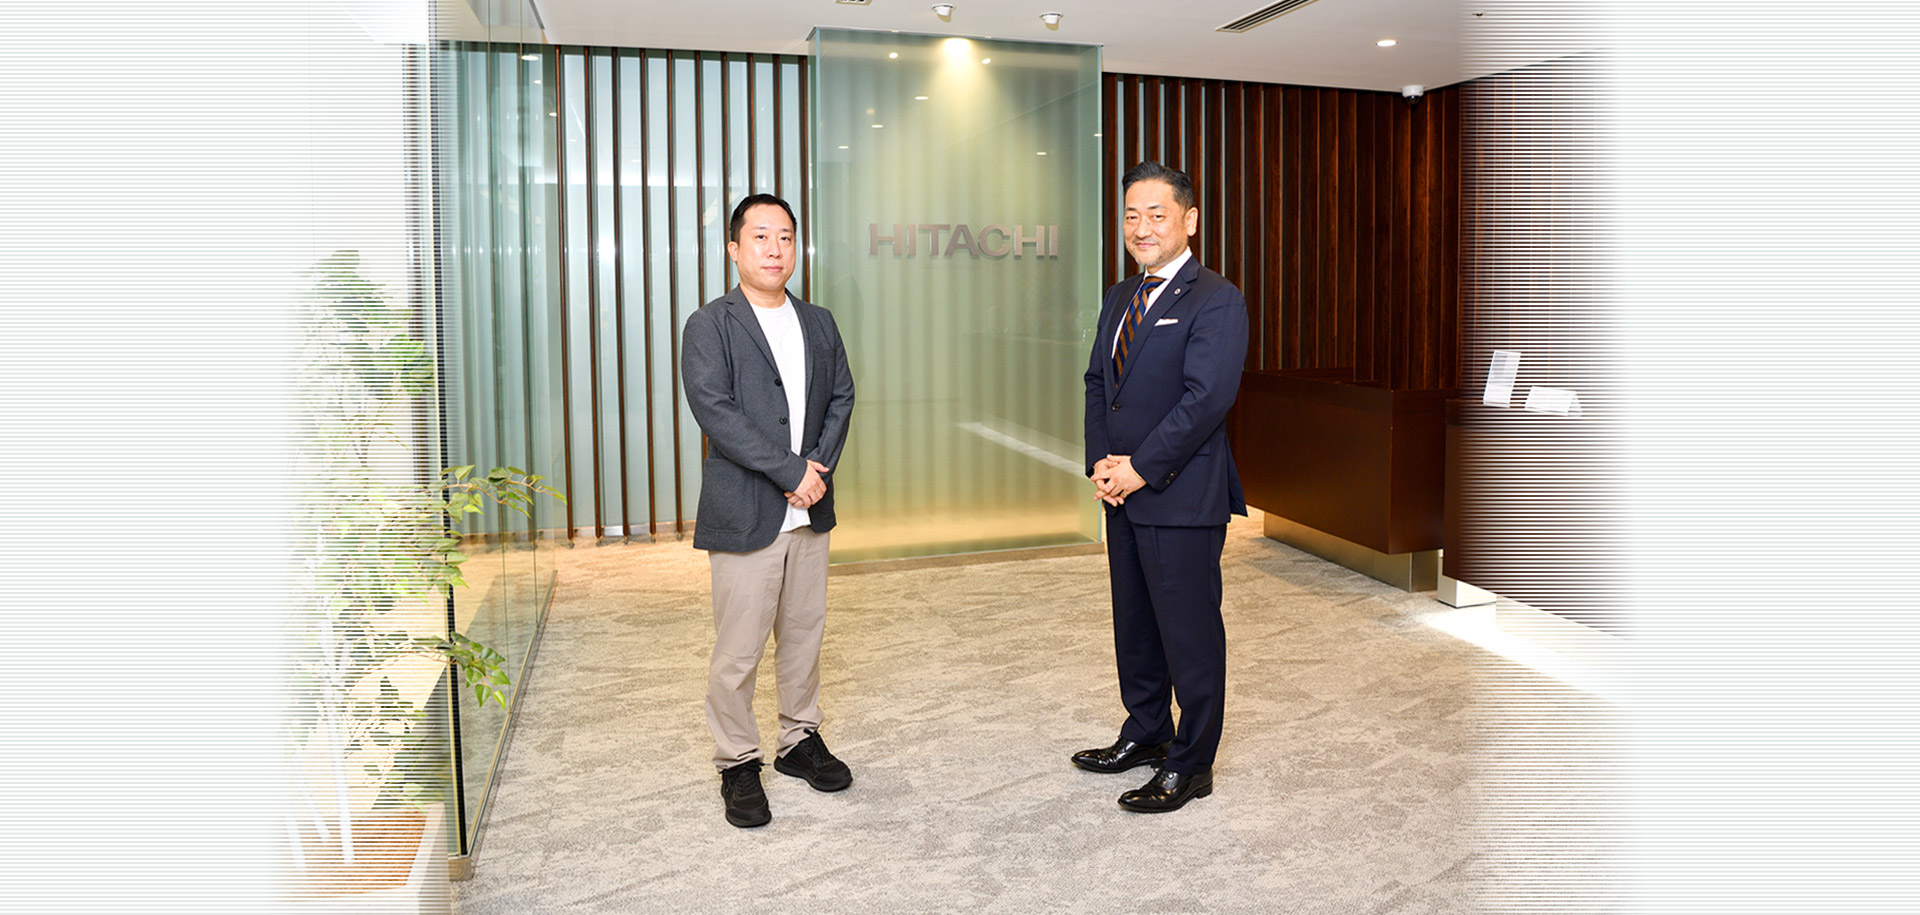
AIエージェントの業務活用が進む中、システムやデータへのアクセス権限をいかに統制するかという新たな経営課題が浮上している。その鍵を握るのが、デバイスやシステムへの認証・認可を制御する「アイデンティティ管理」だ。日立製作所はOktaのソリューションを導入し、全世界約48万規模のアイデンティティの一元管理による、ガバナンス強化とコスト削減、事業の俊敏性向上を実現した。だが、これは1つの通過点にすぎない。AIと共に歩む時代、企業が目指すべきアイデンティティ管理のあり方とは。日立製作所の小野 俊彦氏とOkta Japanの渡邉 崇氏が語り合った。

ハイブリッド環境における
アイデンティティ管理が課題に
渡邉日立製作所では2017年8月にOktaのソリューションを導入し、アイデンティティ管理を強化されました。IT環境全体の中で、アイデンティティ管理をどのように位置付け、なぜその強化を図ったのかを教えてください。
小野アイデンティティ管理はユーザーやデバイスを“入口”で判定し、正規のものだけアクセスを許容します。ゼロトラストセキュリティーの最初の関門であり、重要な基盤の1つと位置付けています。以前からその仕組みは整えていましたが、クラウドシフトが加速し、社外からクラウドにアクセスして業務を行うケースが増えてきました。こうした変化に対応するため「Okta Workforce Identity」を導入し、フルクラウドのアイデンティティ管理を実現しました。
株式会社日立製作所
ITデジタル統括本部
EXプラットフォーム本部
本部長
小野 俊彦 氏
渡邉サイバーセキュリティーが重要な経営課題となる中、リモートワークやクラウド利用の広がりに伴い、企業側が守るべき領域も拡大していますね。
小野おっしゃる通りです。私が所属するITデジタル統括本部はグループ共通のIT基盤を提供し、海外を含むグループ全体のアイデンティティ管理を担っています。クラウドの利用拡大やサイバー攻撃の進化に伴うリスク対応は重要な課題ですが、Oktaのソリューション導入にはシステム運用の効率化という狙いもありました。以前の仕組みはオンプレミスが前提で、クラウドとのハイブリッド構成によりシステムが複雑化していたのです。グループの連結子会社は全世界で600社以上あり、運用負荷の軽減が大きな課題でした。これをフルクラウド化することで、システム構成を簡素化し、大幅な運用負荷の軽減とコスト削減が見込めると判断したのです。
さらに多要素認証(MFA)の導入を考えていたため、これに対応できることも決め手になりました。検討した他のソリューションは、別途製品を導入しなければならないものが多かったのです。また、システムをフルクラウド化すれば、CO2排出量の削減にもつながります。日立グループは2030年度カーボンニュートラルの達成などを柱とする環境長期目標「日立環境イノベーション2050」を推進しているため、その実現に貢献できます。
48万のアイデンティティと約2000のアプリを
一元管理
渡邉導入から10年近く経ちましたが、現在の利用状況はいかがでしょうか。
小野ITデジタル統括本部では、全世界の日立グループ約48万のアイデンティティを一元管理しています。SaaSやオンプレミス、自社開発のものを合わせて約2000のアプリケーションと連携し、ガバナンスを確保しています。最近は多要素認証を突破する攻撃手法も出てきたため、デバイス認証によるセキュリティー強化に加え、パスワードレスのパスキー認証への移行も進めています。
渡邉48万規模のアイデンティティを一元管理しているケースはOktaのお客様の中でも大規模な事例です。導入後、どのようなメリットを実感されていますか。
Okta Japan株式会社
代表取締役社長
渡邉 崇氏
小野アイデンティティ管理の仕組みが使いやすくなり、ユーザーと管理者側ともに利便性が向上しました。システムの安定性も非常に高い。導入後、業務に支障を来たすような障害は一度も発生していません。これは率直に素晴らしいと思います。クラウドベースなのでシステムも自動でアップデートされます。保守の手間がかからず、常に最新の技術を使えます。
渡邉セキュリティーと利便性はトレードオフになりがちですが、Oktaは双方の両立にこだわって製品を開発しています。
小野コスト面でも大きなメリットを実感しています。以前はActive Directoryの認証サーバーだけで100台近くありましたが、オンプレミスの認証サーバーを縮小してOkta Workforce Identityに集約することで、ITの固定費を削減することができました。
アイデンティティ管理に求められることが年々増えていますが、少数のチームで効率的にグループ全体のアイデンティティを管理しています。効率化によって現場の負担が減るだけでなく、貴重な人材をセキュリティーポリシーの設計や実装に充てられるメリットは大きいと感じています。
渡邉セキュリティー投資は、導入費やライセンスコストだけ見るのではなく、その後の運用や維持費、得られる成果も含めてトータルで判断しないと本当の投資対効果は分かりません。
小野そういう意味では、柔軟な運用が可能なこともOktaの魅力だと思います。日立グループが手掛けるM&A時のスムーズなIT環境の統合にも貢献しています。
以前は買収した会社のIT環境を日立に合わせる形が多かったのですが、最近は買収規模が大きくなり、IT統合が一筋縄ではいかないケースが増えてきています。Okta Workforce Identityにより、本社側(ハブ)で全社共通で利用するアプリケーションの一括管理を行いながら、各拠点や事業部門側(スポーク)で独自利用するアプリケーションの設定を行う「ハブ&スポーク」構成が可能です。
相手側のインフラを吸収するのではなく、連携させることでアイデンティティの統合を図ることができる。相手側のIT環境を大きく変更する必要がないので、M&A後のビジネスの統合スピードが大きく向上しました。
さらに、Oktaとのパートナーシップという点でも非常に心強く感じています。我々が考えて悩んでいることを、膝を突き合わせて直接ディスカッションできる関係性があるパートナーは、数ある中でも片手に収まるほどしかありません。Oktaはそのうちの信頼できる戦略的パートナーです。
特権アイデンティティ、
AIエージェントの管理に取り組む
渡邉社員のアイデンティティ管理の問題が解決できた一方で、重要なシステムやデータへのアクセス権限を持つ「特権アイデンティティ」の管理も重要なテーマになっていますね。特権アイデンティティを窃取されると攻撃者が強力な権限を手に入れてしまいます。
小野以前は部署やチームごとに特権アイデンティティを発行していたため、責任の所在が曖昧になりがちでした。そこで「個人のアイデンティティを、必要に応じて一時的に特権アイデンティティに昇格させる」運用に徐々に変えています。どんな使われ方をしているかもモニタリングして、異常を早期に検知できるようにしています。こうした仕組みもOktaを活用することで実現しました。
渡邉個人のアイデンティティと特権アイデンティティを分けて運用すると管理も煩雑になり、そこがリスクになる危険性もあります。アイデンティティを統合して異常を早期に検知するようにすれば、利便性とセキュリティーを両立できますね。
小野そして今後、社内で活用が進む「AIエージェント」の管理が重要な焦点になると考えています。AIエージェント自体がいろいろなシステムやデータにアクセスし、特権アイデンティティに準じる強力な権限を持つこともあります。そのAIエージェントに対して、「誰が責任を持つのか」「不測の動きをした際にどう対処するのか」まで含めた管理の仕組みが必要です。
渡邉Oktaもそう考え、企業が安全にAIエージェントを活用するためのフレームワークを提唱しています(図)。不測の事態が発生した場合はAIエージェントの動作を即座に停止するとともに、アクセス権限を無効にする「キルスイッチ」という仕組みも備えています。標準化により様々なアプリケーションとの連携を進め、AIエージェントを一元的に管理できる機能実装を進めているところです。
図 Oktaが提唱する安全なAIエージェント活用のフレームワーク
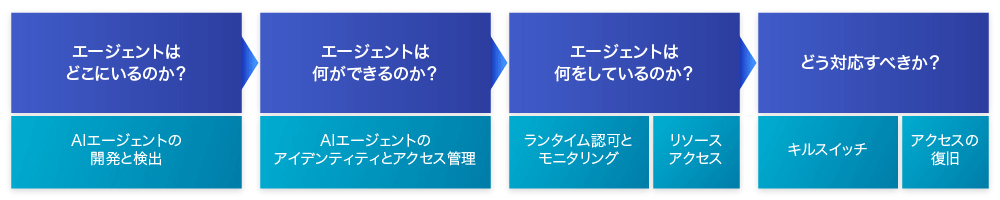
AIエージェントを正規のアイデンティティとして捉え、AIエージェントは「どこにいるのか」「何ができるのか」「何をしているのか」「どのように対応すべきか」という4つの問いを軸に可視性と説明責任を確立する。適切な統制とガバナンスモデルにより、安全なAIエージェント活用を実現する運用フレームワーク
[画像のクリックで拡大表示]
小野日立グループはAIエージェントやフィジカルAIの開発・活用に力を入れています。今はクローズドな環境で利用していますが、いずれは実環境で本格展開していく方針です。人にひも付くアイデンティティにとどまらず、AIエージェントまで包括的に管理するOktaのアプローチには大いに期待しています。
渡邉AIエージェントの制御不能なリスクを防ぎ、安全に管理することは、現代の企業経営において避けて通れない最重要課題です。だからこそ、厳格な統制とガバナンスのもとでAIエージェントと安全に協働できる環境を構築することが、企業の持続的な成長と信頼につながります。今後も日立グループ様をはじめとするお客様が安心してイノベーションを推進できるよう、強固なアイデンティティ管理基盤で支えていきます。
お問い合わせ
Okta Japan株式会社
〒150-8510 東京都渋谷区渋谷2-21-1 渋谷ヒカリエ30F
URL:https://www.okta.com/ja-jp/contact-sales/