サイバー攻撃を受ける企業の事例が後を絶たない。その被害は単なるシステム障害を超えて、金銭的損失や顧客の信用失墜、株価の下落といった経営リスクに直結するものとなっている。なぜ被害を食い止められないのか。今、サイバー攻撃対応の現場で起きていることや、経営トップがすべきことについて、サイバーセキュリティーを含む幅広いITの知見を有するITディストリビューター、TD SYNNEXの松澤 太郎氏に話を聞いた。
サイバー攻撃への対応は事業継続に関わる経営ミッション
現在のサイバー攻撃は企業経営や企業価値に大きな影響を及ぼすリスクになりつつあります。現状をどうご覧になっていますか。
- 松澤
- ここ1~2年は大手企業がサイバー攻撃を受け、事業に大きな影響がおよぶ事案が相次いでいます。システムが止まり、物流が止まれば商品を市場に供給できず、売り上げが大きく落ち込む可能性があります。工場は無事でも、売ることができなければ生産も止まります。その逆もあり、サプライチェーン企業が被害を受けて生産が止まれば、上流にある企業のビジネスもストップするでしょう。
このように、あらゆるシステムがつながる世界では、1つのシステムへの攻撃がビジネス全体に波及します。事業の復旧までには多くの時間と労力、コストがかかるほか、ブランド価値が毀損され、株価や顧客の信用に影響を及ぼします。もはやサイバー攻撃への対応は、事業継続に関わる重大な経営ミッションだといえるでしょう。
背景にあるのは攻撃の巧妙化、高度化ですね。
- 松澤
- その通りです。中でもAIの登場は大きなインパクトをもたらしました。攻撃者はAIを使ってマルウエアやフィッシングメールを作成し、様々な攻撃を仕掛けてきます。深い専門知識を持たなくても高度な攻撃を仕掛けられるため、攻撃の規模やスピードが上がっています。多くの方々に身近な例としては、詐欺メールにおいて日本語の質が高まっているため、人の目では容易に見分けられなくなりました。
さらに、例えばPCのOSに標準搭載されている正規ツールを悪用するなど、従来型のセキュリティー対策だけでは検知できない攻撃も登場しています。被害は顕在化していなくても、既に攻撃者の侵入を許している企業・組織は少なくないとみています。
このような状況のもと、企業経営者の意識は変わってきているのでしょうか。
- 松澤
- サイバーセキュリティーに関心を持つ経営者は増えていると感じます。しかし、セキュリティー対策は製品を導入して終わりではなく、監視や脅威の検知、対処、再発防止まで、継続的に運用していくことが重要です。実は、この点に多くの企業が課題を抱えています。
7割超の現場が複数ツール運用やアラート対応に疲弊している
継続的な運用に関わる課題とは、どのようなことですか。
- 松澤
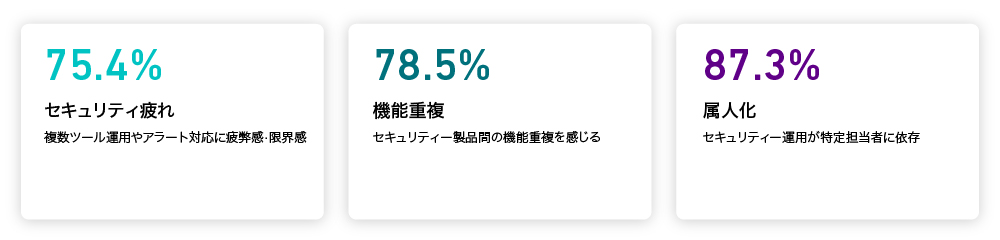
- TD SYNNEXが運用現場の実態調査※1を行ったところ、見えてきたのが、現場の「セキュリティー疲れ」です(図1)。
- 松澤
- 例えば、「複数のセキュリティーツールの運用やアラート対応に疲弊感・限界感を感じている」人の割合は75.4%に上りました。また、87.3%の人が「セキュリティー運用が特定担当者に依存している」と回答しており、限られた人材に業務が集中している実態も明らかになりました。
現在のサイバー攻撃者は多面的な攻撃を仕掛けてくるため、守る側はPCなどのデバイスからWeb、SaaS、データまで、あらゆる領域で監視と対応を強化する必要があります。現場が扱うセキュリティーツールは増える一方ですが、それらが発報するアラートに対応できるリソースは、既に現場で不足しています。対応しきれない状態が続けば、それだけ攻撃を受けるリスクが高まります。セキュリティー疲れは、組織全体にとっての重大なリスクといえるのです。
現場のセキュリティー疲れを解消し、経営リスクを低減するためにはどのようなことが求められるのでしょうか。
- 松澤
- 数が増えて複雑化・属人化したセキュリティーツール群を見直すことは1つの方法です。必要な機能や取得すべき情報を整理して、それらを網羅的かつ統合的に管理できる環境を整える。これからのセキュリティー対策は、このような「プラットフォーム型」を目指すことが重要だと当社は考えています。
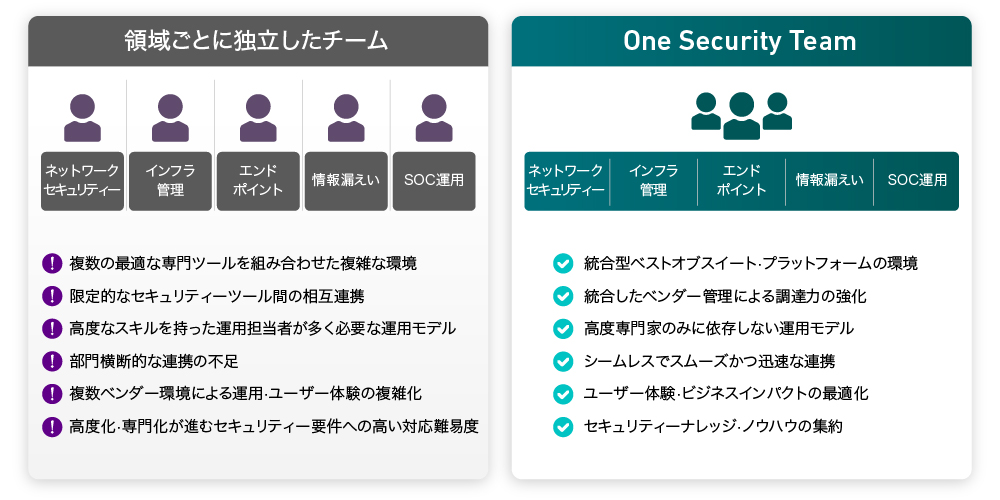
また、その際、投入できるリソースに制約がある企業においては、運用チームの在り方を見直すことも検討すべき1つのアプローチです(図2)。ツールごとに分かれたチーム/組織ではなく、シームレスに連動できるワンチーム体制のアプローチを採ることで、限られたリソースで高度化するセキュリティー対策のノウハウの蓄積につなげやすくなります。組織体制に関わる変更には経営者の意思決定が不可欠です。現場任せにせず、積極的にセキュリティーに関わっていただきたいと思います。
※1「セキュリティ疲れ白書 2026」、TD SYNNEX
多彩なセキュリティー機能を網羅的に備えるSymantec CBX
プラットフォーム化を進め、現場のセキュリティー疲れの解消につなげるソリューションについても教えてください。
- 松澤
- TD SYNNEXは、ブロードコムが新たにリリースした次世代XDR※2ソリューションとして、「Symantec CBX」を提供しています。
これは、実績のあるセキュリティーブランドのSymantecとCarbon Blackの技術を融合した統合セキュリティープラットフォームです。エンドポイント、ネットワーク、クラウド、データなど、多層的なセキュリティー機能を1つのプラットフォーム上で提供することで、サイロ化したツール群を一元的に運用できます。運用担当者は1つのコンソールを見るだけで多様なリスクに対処できるほか、個別のツールを使っている状態ではなかなか難しい、領域ごとのデータの相関分析に基づく対策も容易に実行できるようになります。
現場の運用負荷を下げるだけでなく、データ分析に基づく対策の高度化にもつなげられるのですね。
- 松澤
- その通りです。複数の領域に対する攻撃のデータを漏れなく収集し、AIを活用した相関分析を実施します。画面に図示された攻撃経路を見ながら、「いま何が起こっているか」を直感的に把握できます。高精度な脅威検知と追跡調査を速やかに実施できるようになり、インシデント対応スピードは劇的に向上するでしょう。
また、これから重要になるのは、「いかに攻撃者に先回りして対処するか」ということです。これについては、シマンテックが保有する膨大なインテリジェンスに基づき、AIが攻撃の傾向を予測して提示してくれます。これを参照することで、攻撃が進行する前に対処することが可能です。
まさしく、時代の求めに合ったセキュリティープラットフォームといえますね。
- 松澤
- 現在のセキュリティー対策におけるTCOの半分以上は運用コストといわれます。Symantec CBXを活用することでこれを大幅に削減できます。こうしたTCOの最適化は、不可逆的にサイバーセキュリティー投資が増大している現状を踏まえると、企業経営の観点からは無視できない重要な要素だと考えています。
※2 Extended Detection and Responseの略称。メールやサーバー、クラウド、エンドポイント、ネットワークなど複数の領域のログなどを監視し、リスクを検出するツールのこと
販売、導入支援から技術サポートまで、顧客をトータルに支援する
ソリューションを提供する上でのTD SYNNEXの強み、付加価値についても教えてください。
- 松澤
- TD SYNNEXは世界約100カ国で事業を展開し、取引メーカー数2500社を超えるITディストリビューターです。広範なネットワークを通じて、国内外の先進ソリューションを日本市場に提供しています。
ブロードコム社とも長年にわたり緊密なパートナーシップを構築してきました。高度な技術支援を含む販売後のサポート体制が評価され、「Broadcom 2025 Partner Awards」ではグローバル部門および地域部門の計4部門を受賞しています※3。
この強みを生かし、Symantec CBXを含むSymantec/Carbon Black製品の国内展開においては製品開発以外の様々な局面を当社が直接担う形でお客様に相対しています。マーケティングや製品の提案・販売、導入・構築支援、導入後の活用支援、さらに24時間365日のテクニカルサポートや製品アップデート、パートナー様への技術情報提供までをワンストップで行います。大きな裁量を持つことで、日本のお客様がSymantec CBXを不安なく、継続的にご利用いただける環境を実現しています。
最後に読者にメッセージをお願いします。
- 松澤
- 対応すべきセキュリティーリスクが増え、必要なリソースやコストが増加する一方で、運用の現場は疲弊して限界に近づいています。もちろん、人員を増やすことができればよいのですが、人手不足が深刻化する日本においては簡単ではありません。
Symantec CBXのような統合プラットフォームを利用することで、現場の負担軽減を含め、増大するセキュリティー投資を最適化しながらも、攻撃者に先んじた守りを中長期的に持続可能な形で実現できます。企業経営者の皆様は、「セキュリティー対策はIT部門の仕事だ」と現場任せにせず、自ら関与することで、組織を挙げたセキュリティー対策環境の見直しを進めていただければ幸いです。
※3 2026年3月11日、Broadcom社Newsroom「Broadcom 2025 Partner Awards: Driving Innovation and Excellence in Execution」