ネットワーク最適化Forum
インターネットイニシアティブ
SASEベンダー選びのポイントは“総合力”
導入を成功させるためのアプローチとは
クラウド利用の加速とサイバー脅威の高度化により、クラウドベースのセキュリティーアーキテクチャーである「SASE」への注目が高まっている。SASEを効果的に活用するためには、多様なセキュリティー機能に加え、柔軟なネットワーク機能が欠かせない。特に、ネットワーク機能を担うSD-WANは、SASEの性能や利便性を左右する重要な基盤であり、その選定には慎重な検討が求められる。本講演では、SASE導入時に陥りやすい落とし穴をひも解いた上で、失敗しないSASE実現に向けたアプローチが紹介された。
SASEの実現には
「SD-WAN」と「SSE」の整備が不可欠

株式会社インターネットイニシアティブ
サービスプロダクト推進本部
鈴木 和馬氏
コロナ禍を機に、企業のネットワーク環境に2つの大きな変化が起きた。1つはテレワークの急速な普及だ。現在はオフィス回帰の流れの中で利用は減少傾向にあるものの、その利用率はコロナ禍前を遥かに凌ぐ。テレワークはもはや新しい働き方として定着したといえる。
もう1つは、SaaSをはじめとするクラウド活用の増加だ。クラウドを利用している企業の割合は企業数全体の8割を超える。
こうした変化によってインターネット通信量が大幅に増加し、ネットワークの輻輳(ふくそう)対策が求められている。「従来の境界型防御のネットワークはデータセンターや本社を経由してインターネットにつながる形です。そのためインターネットに向かうクラウド利用やリモートユーザーのトラフィックがデータセンターや本社に集中し、通信の輻輳を引き起こしているのです」とインターネットイニシアティブ(以下、IIJ)の鈴木 和馬氏は説明する。
セキュリティーを確保しつつ、輻輳問題を解決するにはどうすべきか。その手段として注目されているのが「SASE(Secure Access Service Edge)」である。IT調査会社の米ガートナー社が2019年に提唱した概念で、ネットワークとセキュリティー機能をクラウドからトータルに提供し、統合的に運用管理していく仕組みだ。
このSASEを構成するネットワークがSD-WAN、セキュリティー機能がSSE(Security Service Edge)である。SD-WANはソフトウエアを用いてWANを仮想的に構築・管理する技術。ソフトウエアによって一元的に制御・管理できるため、柔軟なネットワーク構成やトラフィック制御が可能になる。
SSEはセキュリティー機能の総称で、主な機能にはクラウド型ファイアウオール機能「FWaaS」、ユーザーやデバイスの信頼性を都度判断してアクセスを制御する「ZTNA」、安全なWebアクセスを実現する「SWG」、シャドウITを含むクラウドサービスの利用状況を可視化・制御する「CASB」などがある。
「求められる機能は幅広いですが、すべてを一気に導入する必要はありません。自社の環境を見直し、どこに焦点を当てるべきなのか、目的を持って必要な機能を選定することが現実的なアプローチです」と鈴木氏は主張する。
しかし、どの機能を選んでも、最終的にはすべてクラウドで提供するという共通点がある。トラフィックがSASE基盤へ集中することで、従来と同様に通信の輻輳が発生する可能性があるのだ。その有効な回避策となるのが「ブレイクアウト」である。「ブレイクアウトとは、データセンターやSASE基盤を経由させずに各拠点から直接インターネットへ接続する仕組みです。例えば、負荷が大きいとされるMicrosoft 365やGoogle WorkspaceのWeb会議や、Windows Updateなどの通信をブレイクアウトすることによって、インターネットGWへのトラフィック集中を回避し、通信の安定化を図れます」と鈴木氏は説明する。
SD-WANの“落とし穴”と
その回避策とは
ブレイクアウトの代表的な方法が、拠点のルーターで特定通信を分離させるSD-WAN型だ。ただし、そこには思わぬ“落とし穴”がある。プロキシ問題はその1つだ。企業ネットワークのインターネット通信は、そのセキュリティー要件によってプロキシサーバーを経由することがある。
その場合、すべてのインターネット通信はプロキシ経由となるため、そのままではブレイクアウトできない。「『PACファイル』によるプロキシ経由の除外設定が必要です。特定のSaaSサービスの宛先を除外設定することで、ブレイクアウトが可能になります」と鈴木氏は語る。
このSaaSの宛先にも注意が必要だ。SaaSの宛先情報は提供元によって不定期に変更される。その都度、除外設定の宛先情報を更新しないと「昨日はブレイクアウトできたのに今日はできない」という事態に陥ってしまう。そのため、PACファイルの宛先情報も自動追従する仕組みが必要となる(図1)。
図1 プロキシ問題とSaaSの宛先変更問題
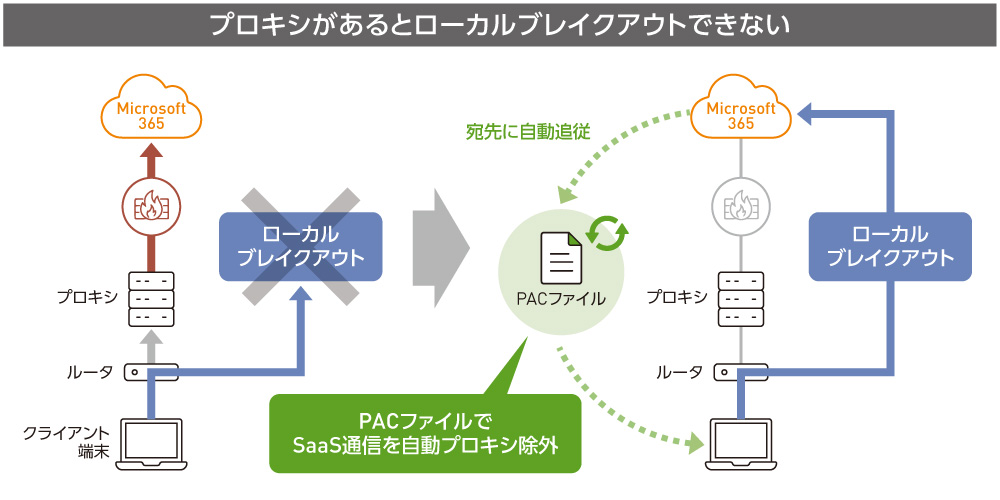
インターネット通信はプロキシサーバーを経由する設定になっている。PACファイルに除外設定が必要だ。SaaSの宛先は不定期に変更されるため、宛先変更に自動的に追従する仕組みも欠かせない
また、インターネットトラフィックの増大に伴い、従来のフレッツのPPPoE接続の混雑が問題になっている。「ブレイクアウト用の回線においてフレッツ回線を利用する場合、IPv6 IPoEに対応したサービスを利用することがポイントです。これにより混雑を回避し、ブレイクアウトのレスポンス向上につながります」(鈴木氏)。
ランサムウエアの感染経路として最も多いとされているのがVPN機器への侵入だ。SD-WANのすべての機器に対して、適切なファームウエアアップデートを行うことも欠かせない。「アップデート不足による脆弱性があると、そこを突かれて侵入されるリスクがあります」と鈴木氏は指摘する。
SD-WANサービスはVPNライセンスによる課金モデルもあり、通常のWANサービスよりも2倍近いコストがかかってしまう場合がある。ハードウエア費用、構築・運用費用を含め、トータルで判断することが重要だ。
こうした“落とし穴”に対処し、必要に応じてブレイクアウトを活用してトラフィックをコントロールする。これによって快適な通信とセキュリティーの両立を図ることができる。
ニーズに合わせた最適なSASE実現を
トータルサポート
市場には多様なSASE製品が提供されている。「自社の既存ネットワークや通信特性を整理し、それにマッチしたSASE機能を選定することが大切です。SASE基盤のクラウドだけでなく、そこにつながるネットワーク環境まで統合的に提供可能か。SD-WANの“落とし穴”を回避するネットワーク設計や運用支援は提供可能か。こうした点にも目を向ける必要があります」と鈴木氏は主張する。
IIJはこうした幅広いニーズに対応したサポートを展開。具体的には、SD-WANやブレイクアウト用回線などのネットワークサービス、SSEの多様なセキュリティー機能もクラウドサービスとして提供している(図2)。
図2 IIJのSASEサービス
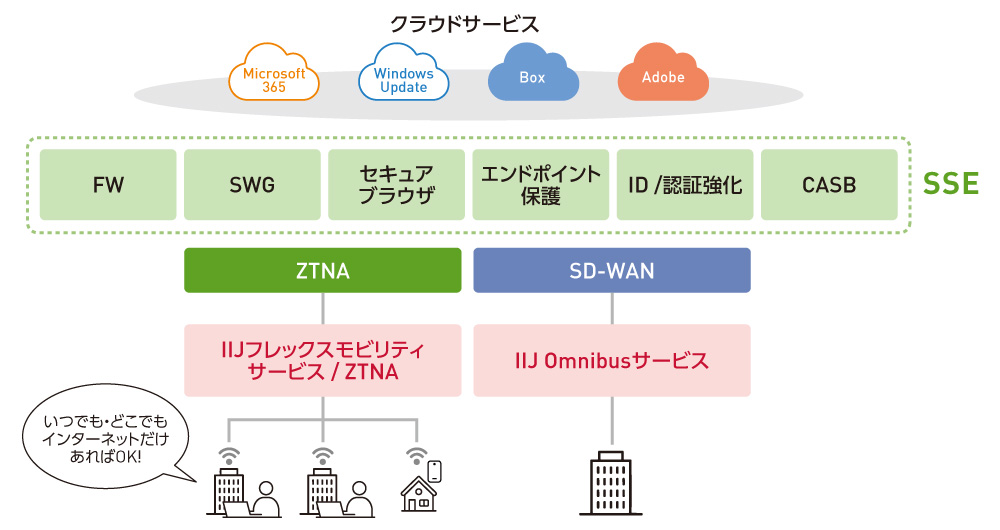
SASEの足回りとなるSD-WAN、リモートアクセスのZTNA機能、SSEの多彩なセキュリティー機能をワンストップで提供する。現状の課題と目指す方向性を整理し、必要な機能を選んで組み合わせたり、段階的に拡張したりしていくことも支援する
例えば、ZTNA機能を提供する「IIJフレックスモビリティサービス/ZTNA」は、接続方式としてUDP機能を用いた特殊な暗号化技術を使っている。「遅延に強く“切れない”通信を実現し、安全性と快適性を兼ね備えています」と鈴木氏は特徴を述べる。
SD-WANの「IIJ Omnibusサービス」はネットワーク基盤としての機能を提供する。自社開発のルーターを基にSD-WANの機能を提供しているのが特徴だ。ゼロタッチプロビジョニングで簡単に拠点展開できる。「様々なSaaSサービスのブレイクアウトが可能で、SaaSの宛先変更にも自動で追従できます」(鈴木氏)。
稼働状態やファームウエアのアップデート状況などは専用ポータルで一元的に管理可能だ。各拠点からのアクセス回線にはIPv6対応のフレッツ回線も選択できる。自前でSD-WANを構築/運用する場合に比べ、コストも抑えられるという。
「お客様のニーズに合わせて、最適なネットワークとセキュリティー機能を組み合わせて提供できます。SASEの実現をトータルにサポートできるのがIIJの大きな強みです」と鈴木氏は強調する。
IIJフレックスモビリティサービス/ZTNAは30万台以上のライセンス提供実績、IIJ Omnibusサービスは2.4万拠点の展開実績がある。SASEサービスはグループ会社を通じて海外でも展開しており、自社SASEサービスおよびグローバルSASEを合わせたライセンス提供実績は320万を超える。
とはいえ、あるべきSASEの姿は企業によって異なる。何から手を付け、どうすれば最適な形を実現できるのか。そうした悩みをサポートするため、IIJは無償のワークショップ「IIJ Sketch & Draw Workshop」を提供している。IIJのスペシャリストが伴走し、3日間かけて行うプログラムだ。「お客様の課題をヒアリングし、世の中の動向や技術トレンドを整理。それらを踏まえて最適な解決策を共に考えていきます」と鈴木氏は話す。
クラウド時代のセキュリティーはSASEを中心に考えていく必要がある。今後もIIJは多彩なポートフォリオと豊富な実績に支えられた“総合力”を生かし、SASEの成功をトータルにサポートしていく考えだ。