AIエージェントの活用で課題になる
回答の質と推論コストのジレンマ
回答の質と推論コストのジレンマ
Splunk Japan合同会社
Security Solutions Architect
Security Solutions Architect
阿部 浩人氏
「Agentic SOCの実現に当たって不可欠なのが『データ』です。AIは与えられたデータの範囲でしか判断できません。組織内に分散したマシンデータをどれだけ集めて、AIに渡せるか。『AIモデルの選定』と『データ基盤の整備』の両方が、Agentic SOCの出発点となります」とSplunk Japanの阿部 浩人氏は話す。
しかし、AIにデータを渡す際には考えなければいけないこともある。それが、回答の質と推論コストのジレンマだ。
AIエージェントは1つの目的を果たすまでにLLM(大規模言語モデル)を何度も呼び出す。この呼び出し回数と1回ごとに渡すデータ量が、回答の質やトークンコストを左右するが、バランスを適切に見極めるのは簡単ではない。「Rawデータ(加工していない生のデータ)をそのまま渡せば情報量は増やせますが、ノイズが増えて回答の質が下がる可能性があります。かといって、要約すれば情報量が減り、別の角度からの質問に答えられなくなるでしょう」と阿部氏は説明する。
Rawデータの保管と高度な
検索・分析の仕組みを一元的に提供
検索・分析の仕組みを一元的に提供
そこでSplunkは、回答の質と推論コストのジレンマを解消し、Agentic SOCを支えるプラットフォームを提供している。それが、オープンなデータプラットフォーム「Cisco Data Fabric」と、実際のSOCの運用を支える「Splunk Enterprise Security」だ。
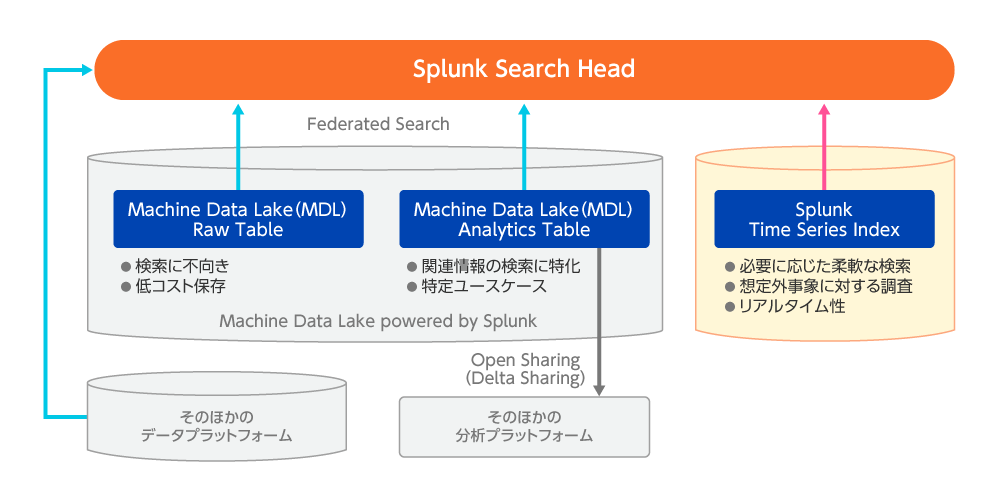
まず、データ基盤であるCisco Data Fabricは2つの機能を備えている。1つは「マシンデータレイク」だ。「大容量のRawデータをそのまま保持し続けるための基盤です。スキーマを決めずに低コストで保管し、あとから必要になった際に、必要な部分だけを分析できる形で取り出すことができます」と阿部氏は説明する。
もう1つは「検索・分析層」だ。マシンデータレイクから取り出したRawデータに、構造やルールを定義したスキーマを適用したり、専用アドオンでフィールドを抽出したりすることで柔軟な検索を可能にする。「Rawデータのままでは全文検索に頼るしかありませんが、フィールド名という意味付けがあれば、AIエージェントも検索や集約、相関の条件を自ら組み立てられます。イベントの羅列ではなく、意味の分かる形でコンテキスト(文脈)をAIに渡せるのです」と阿部氏は語る。
すべてのデータを高速検索できる状態にするとデータ保管・検索のコストがかさむ。Rawデータを低コストで持ち続ける役割と、必要な範囲だけを検索・分析できる形に整える役割を組み合わせ、データの重要度と使用頻度に応じて置き場所を使い分けることで、データ基盤のコストを抑えつつ、意味付けされたデータを必要な範囲だけAIに渡すことで推論コストも抑えられる。これにより、回答の質とコストを両立することが可能になるという(図1)。 「フェデレーテッドサーチにより、マシンデータレイクや外部のデータプラットフォームにあるデータを、置かれた場所のままSplunkから横断的に検索できます。検索のためにデータを移動させる必要はありません。この点もSplunkの大きな強みです」と阿部氏は続ける。
多様なAIエージェントが
SOCワークフローを支援する
SOCワークフローを支援する
もう1つのSplunk Enterprise Securityは、SOCの変革を支えるAIエージェント機能を提供するものだ。
これには2つのエディションがある。Essentialsエディションにはログを集約・分析して脅威を検知するSIEM機能に加え、脅威インテリジェンス、検知エンジニアリングで利用できる「Detection Studio」、Splunkに取り込んだデータを基に資産インベントリを自動生成・維持する「Exposure Analytics」、セキュリティー調査を支援する「AI Assistant」などが含まれている。
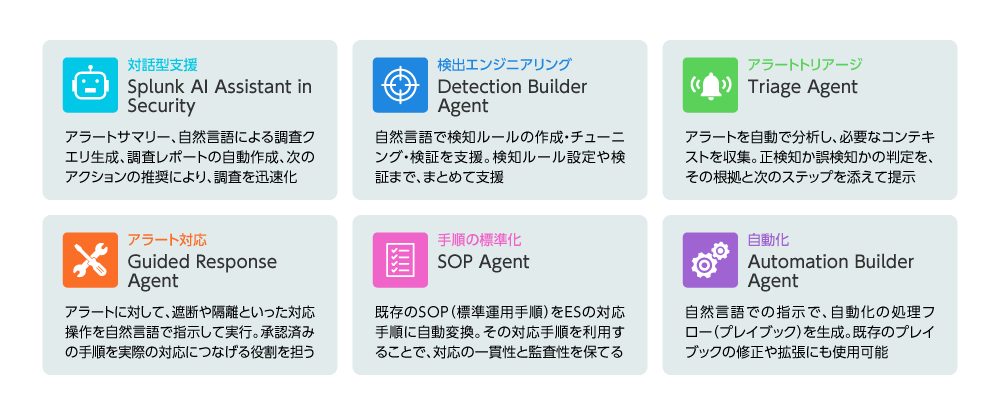
上位のPremierエディションでは、これらに加えてオペレーションの自動化を担うSOAR、内部不正監視に有効なUEBA、フィッシングメールやマルウエア解析で利用できる「Automated Threat Analysis」を利用できる。AI機能についても、AI Assistant機能に加え、Triage Agentなど6つのAIエージェントを実装している(図2)。「これにより、監視・検知・分析・対応・完了までの一連のSOCワークフローでAIエージェントを活用できます。人の稼働負荷を減らすとともに、迅速・確実な対応を実現できるでしょう」(阿部氏)。 「アラートへの初動対応」を例にとって、AIエージェントの挙動を見ていこう。
通常と異なる挙動を検知すると、Triage Agentが大量のアラートを自動で分析し、正検知か誤検知かを判定した上で、その根拠となるサマリーと推奨アクションを提示する。それを基に担当者が追加調査と対応を実施すると、次にURLや検体の動作解析サマリーを別のエージェントが提示する。その分析レポートを基に、さらに担当者が影響範囲を精査して情報を与えると、また別のエージェントが調査レポートを作成してくれる、といった仕組みだ。
「このように、SOCの一連のワークフローをAIエージェントが支援します。検出、調査、対応にかかる負担が削減されることで、アナリストは戦略的な業務に集中できるようになります。AIエージェントがTier1オペレーターの反復作業をサポートしてスキルギャップを埋め、工数負担を下げます。対応手順も標準化されるため、対応の一貫性を保てます」と阿部氏はメリットを語る。
さらに、2026年9月にリリースしたSplunk Enterprise Security 8.7では新機能も実装した。それが、対応の自動実行を担う「AI SOC Analyst」、SOARコネクタを生成する「Connector Builder Agent」、そして調査コンテキストをMCP(Model Context Protocol:AIエージェントと外部ツールをつなぐ標準プロトコル)経由で提供する「Enterprise Security on MCP」だ。今後リリース予定のバージョン 8.8でも新たなAI機能を追加し、Agentic SOCの一層の機能強化を推進していくという。
Agentic SOCを支えるSplunkのプラットフォームは、回答の質と推論コストの両立を図りながらAIエージェントを活用し、SOC運用の高度化を目指す企業にとって重要な価値をもたらすものといえるだろう。
これには2つのエディションがある。Essentialsエディションにはログを集約・分析して脅威を検知するSIEM機能に加え、脅威インテリジェンス、検知エンジニアリングで利用できる「Detection Studio」、Splunkに取り込んだデータを基に資産インベントリを自動生成・維持する「Exposure Analytics」、セキュリティー調査を支援する「AI Assistant」などが含まれている。
上位のPremierエディションでは、これらに加えてオペレーションの自動化を担うSOAR、内部不正監視に有効なUEBA、フィッシングメールやマルウエア解析で利用できる「Automated Threat Analysis」を利用できる。AI機能についても、AI Assistant機能に加え、Triage Agentなど6つのAIエージェントを実装している(図2)。「これにより、監視・検知・分析・対応・完了までの一連のSOCワークフローでAIエージェントを活用できます。人の稼働負荷を減らすとともに、迅速・確実な対応を実現できるでしょう」(阿部氏)。 「アラートへの初動対応」を例にとって、AIエージェントの挙動を見ていこう。
通常と異なる挙動を検知すると、Triage Agentが大量のアラートを自動で分析し、正検知か誤検知かを判定した上で、その根拠となるサマリーと推奨アクションを提示する。それを基に担当者が追加調査と対応を実施すると、次にURLや検体の動作解析サマリーを別のエージェントが提示する。その分析レポートを基に、さらに担当者が影響範囲を精査して情報を与えると、また別のエージェントが調査レポートを作成してくれる、といった仕組みだ。
「このように、SOCの一連のワークフローをAIエージェントが支援します。検出、調査、対応にかかる負担が削減されることで、アナリストは戦略的な業務に集中できるようになります。AIエージェントがTier1オペレーターの反復作業をサポートしてスキルギャップを埋め、工数負担を下げます。対応手順も標準化されるため、対応の一貫性を保てます」と阿部氏はメリットを語る。
さらに、2026年9月にリリースしたSplunk Enterprise Security 8.7では新機能も実装した。それが、対応の自動実行を担う「AI SOC Analyst」、SOARコネクタを生成する「Connector Builder Agent」、そして調査コンテキストをMCP(Model Context Protocol:AIエージェントと外部ツールをつなぐ標準プロトコル)経由で提供する「Enterprise Security on MCP」だ。今後リリース予定のバージョン 8.8でも新たなAI機能を追加し、Agentic SOCの一層の機能強化を推進していくという。
Agentic SOCを支えるSplunkのプラットフォームは、回答の質と推論コストの両立を図りながらAIエージェントを活用し、SOC運用の高度化を目指す企業にとって重要な価値をもたらすものといえるだろう。