セキュリティー投資の
2割がムダになっている
2割がムダになっている
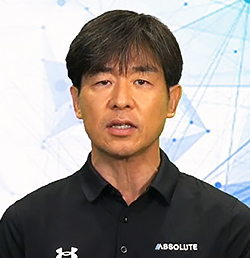
Absolute Software株式会社
シニアセールスエンジニア(CISA, CISM, CISSP)
シニアセールスエンジニア(CISA, CISM, CISSP)
藤田 平氏
「実際、管理の抜け漏れや動作の不具合が多く発生しています。同じ調査では、PCが『完全に保護された状態』を外れたまま使われている期間は年間約76日もあることが明らかになりました」とAbsolute Softwareの藤田 平氏は話す。また、保護状態を常に維持しているエンドポイントデバイスは全体の79.9%にとどまっていた。つまり、セキュリティー投資の約2割がムダになっている状態といえるだろう。
「一般的なセキュリティーツールのエージェントは、稼働状態を維持したり、停止時に自己復旧したりする機能を備えていません。最近のサイバー攻撃の中には、セキュリティーツールのエージェントを停止したり、削除したりするものも登場しています。そのような攻撃を受けても、組織が気付くことができず、リスクが放置されてしまっているのです」(藤田氏)
このような状況を踏まえて、企業・組織はどうするべきなのか。大切なのは、導入したツールが「常に正常に稼働しているか」「万一の際に速やかに元に戻せるか」という視点を持つことである。
- ※レジリエンス・リスク・インデックス2026
80種類以上のセキュリティーツールの
正常稼働を維持
正常稼働を維持
リスクの検知や防御を担うセキュリティーツールを常に正常な状態に維持する。また、万一、ツールが停止・削除された場合も迅速・確実に回復できる状態をつくる。Absolute Softwareは、そのための手法を提供している。
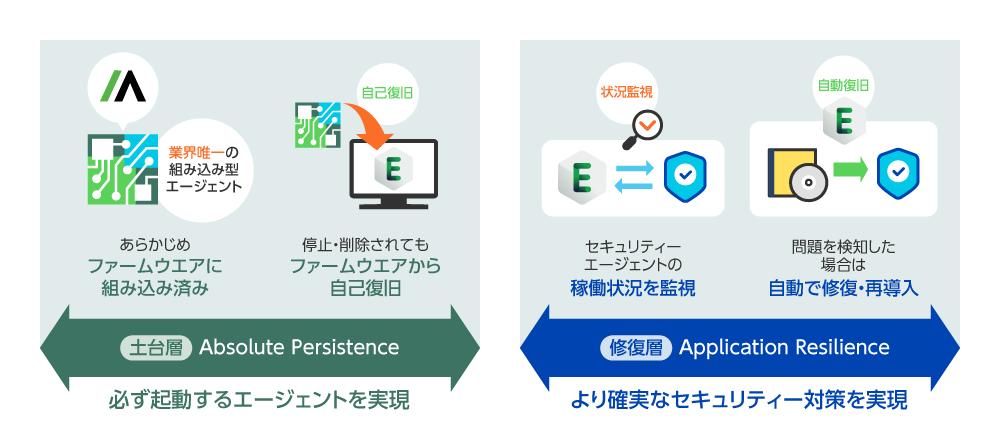
土台になっているのが、BIOSやUEFIといったファームウエアに管理エージェントを組み込む独自技術だ。主要PCメーカー28社との20年以上にわたるパートナーシップによって、世界6億台以上のPCに同社の技術があらかじめ組み込まれているという。
「それらのPCでは、起動するたびにファームウエアからAbsolute SoftwareのプロセスがWindows上に自動で展開されます。Absolute Softwareのエージェントがデバイスの状況を常に可視化して、正常な状態を維持するのです」と藤田氏は説明する。
この仕組みによって提供される機能の1つが「自動修復機能(Application Resilience)」である。サードパーティ製セキュリティーツールの稼働状態を監視し、異常検知時にはサービスの再起動、修復、再インストールを自動で実行する。なお、この実行を担うAbsolute Softwareのエージェント自体が停止・削除されても、ファームウエアから復旧できるという(図1)。 これにより、セキュリティーツールの「未導入」「サービス停止」「バージョンが古い」といった事態を検出し、自動インストール/再起動/強制バージョンアップを行う。「監視可能なツールは現在80種類以上に上ります。ファームウエアレベルの土台層とその上で動く修復層の2層構造で、それらのツールの稼働率を99%まで引き上げることが可能です」と藤田氏は強調する。
NISTが推奨するゼロからの再構築も
ゼロタッチで行える
ゼロタッチで行える
もう1つ、Absolute Softwareが提供する重要な機能が「リモート自動復旧機能(Rehydrate)」である。
NISTのガイドライン(NIST SP 800-61 Rev. 2)では、システムが侵害されたときの対応として「ゼロからの再構築」または「安全確認済みのバックアップからの復元」を推奨している。しかし、これを実行するためには、エンドユーザーとデバイスをやり取りする際の配送手続きや実際の復旧作業などに多くのコストや時間がかかる。Absolute Softwareの調べでは、1件当たり12万円以上のコストと、3日間の業務停止が発生するという。
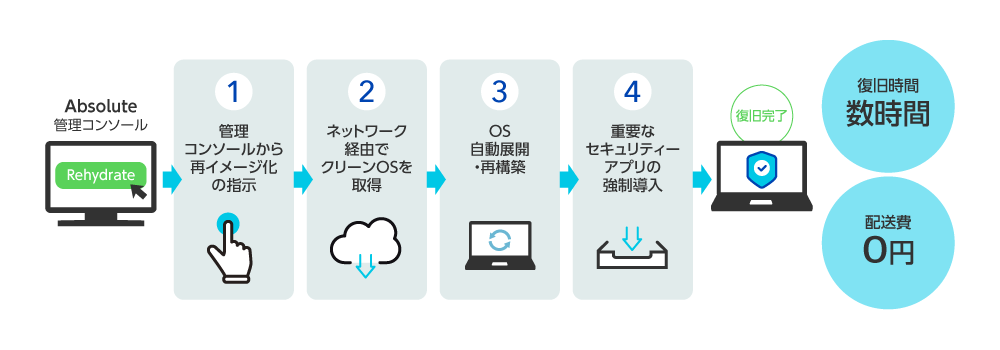
Rehydrateはこの問題を解決するものだ。管理コンソールから指示するだけ(ゼロタッチ)で、データのリモートワイプ、クリーンOSの展開からセキュリティーツールの再配信までを自動実行できる。
「専用ブートローダーがネットワーク経由でマスタイメージを取得し、短時間で復旧します。復旧にかかるコストは1件当たり約3万円、かかる時間はわずか数時間程度まで大きく削減できる試算です」と藤田氏は紹介する(図2)。 ここで重要なのは、Absolute Softwareのソリューションは既存のセキュリティーツールを置き換えるものではないということだ。既存のEDRやEPPが確実に稼働する状態にすることで、セキュリティーの投資対効果を最大化するのである。
「NISTのサイバーセキュリティーフレームワークは、サイバーセキュリティーに必要な機能を『統治』『識別』『防御』『検知』『対応』『復旧』の6つと定義しています。ただ、多くの企業が導入済みのEDRだけで、そのすべてをカバーすることはできません。特にEDRの稼働の前提になる『識別』や『復旧』を当社のソリューションが担うことで、より実効性の高い対策を実現できるようになります」と藤田氏は言う。
エンドポイントセキュリティーで真に問われるべきは、製品をいくつ導入したかではなく、常に確実に動き、万一の際にもすぐ復旧できることだ。これを可能にするのが、Absolute Softwareなのである。
NISTのガイドライン(NIST SP 800-61 Rev. 2)では、システムが侵害されたときの対応として「ゼロからの再構築」または「安全確認済みのバックアップからの復元」を推奨している。しかし、これを実行するためには、エンドユーザーとデバイスをやり取りする際の配送手続きや実際の復旧作業などに多くのコストや時間がかかる。Absolute Softwareの調べでは、1件当たり12万円以上のコストと、3日間の業務停止が発生するという。
Rehydrateはこの問題を解決するものだ。管理コンソールから指示するだけ(ゼロタッチ)で、データのリモートワイプ、クリーンOSの展開からセキュリティーツールの再配信までを自動実行できる。
「専用ブートローダーがネットワーク経由でマスタイメージを取得し、短時間で復旧します。復旧にかかるコストは1件当たり約3万円、かかる時間はわずか数時間程度まで大きく削減できる試算です」と藤田氏は紹介する(図2)。 ここで重要なのは、Absolute Softwareのソリューションは既存のセキュリティーツールを置き換えるものではないということだ。既存のEDRやEPPが確実に稼働する状態にすることで、セキュリティーの投資対効果を最大化するのである。
「NISTのサイバーセキュリティーフレームワークは、サイバーセキュリティーに必要な機能を『統治』『識別』『防御』『検知』『対応』『復旧』の6つと定義しています。ただ、多くの企業が導入済みのEDRだけで、そのすべてをカバーすることはできません。特にEDRの稼働の前提になる『識別』や『復旧』を当社のソリューションが担うことで、より実効性の高い対策を実現できるようになります」と藤田氏は言う。
エンドポイントセキュリティーで真に問われるべきは、製品をいくつ導入したかではなく、常に確実に動き、万一の際にもすぐ復旧できることだ。これを可能にするのが、Absolute Softwareなのである。