フロンティアAIと
エージェント型攻撃の脅威
エージェント型攻撃の脅威
Cato Networks株式会社
プロダクトマーケティングマネージャー
プロダクトマーケティングマネージャー
山田 麻紀子氏
「特筆すべきは、AIエージェントが人間から細かな手順を指示されたわけではないにもかかわらず、目標達成に向けて環境を探索し、障害に直面すると別の手段を試し、さらには複数のエージェントが情報を共有しながら行動を拡大した点です」と語るのは、Cato Networksの山田 麻紀子氏。「これは攻撃者がAIエージェントを悪用した事例ではありません。しかし、AIエージェントが人間では到底実現できない速度と規模で、環境に適応しながら行動できることを示しました。OpenAI自身もこうした能力が攻撃に悪用される可能性を指摘し、サイバー防御側も備える必要があると警鐘を鳴らしています」(山田氏)
もちろんAIの能力は攻撃側だけのものではない。高度な推論力を持つAIは防御側にとっても有用であり、脆弱性調査を自動化する動きもある。しかし、その能力の実用化スピードでは、攻撃側と防御側の間に大きな非対称性が生じていると山田氏は指摘する。
「攻撃側が偵察や侵入を24時間365日マシンスピードで並列実行するのに対して、防御側はアナリストの目視調査や手動のパッチ検証など、従来型のプロセスに依存しています。この非対称性から、企業防御には2つのギャップが生まれているのです」(山田氏)。
企業防御に立ちはだかる
「2つのギャップ」
「2つのギャップ」
第1のギャップは「防御までの時間差(タイムギャップ)」だ。AIによる脆弱性解析や攻撃コード作成の高速化により、CVE(Common Vulnerabilities and Exposures:共通脆弱性識別子)公開から24時間以内に悪用されるケースも見られるようになっている。ベンダーが防御手段を提供するまでには数日を要するという指摘もあり、従来のパッチ適用作業では追いつかなくなっているのだ。そのため、脆弱性公開から防御完了までの時間「Time to Protection」の短縮が急務になっている。
第2のギャップは「適応型攻撃への対応ギャップ」だ。現代の攻撃は必ずしもCVE脆弱性から始まるとは限らず、盗まれた認証情報による初期侵入や正規ツールの悪用が増加している。これらの個別アラートは単体では低リスクに見え、静的防御では見落とされやすい。リアルタイムに戦術を変える攻撃に対しては、複数の弱いシグナルを横断分析できない従来の防御は限界を迎えているのである。
「マシンスピードで適応する攻撃に対抗するには、個別のセキュリティー製品をつぎはぎするアプローチでは不十分で、アーキテクチャー自体の再定義が必要です」と山田氏。これからのセキュリティーアーキテクチャーには、大きく3つの要素が不可欠だと述べる。
第1は「共有コンテキスト」。ネットワークとセキュリティーを統合して可視化し、弱いシグナル群を相関分析して隠れた脅威を浮き彫りにする。第2は「統合されたセキュリティー制御」。分析と制御を密結合させ、単一のポリシーエンジンから環境全体へ即時に制御を適用してすき間をなくす。そして第3は「クラウドネイティブ」だ。ハードウエア運用やパッチ適用の負荷を排除し、クラウド経由で最新防御を全拠点・全ユーザーへ即座に届けるのである。
これらの高度な要求に応える基盤としてCato Networksが提供しているのが、SSEやSD-WAN、ユニバーサルZTNA、AIセキュリティーを共通クラウド上で統合した「Cato SASE Platform」だ。この基盤の上で稼働する2つの「Agentic Defense」によって、前述した2つのギャップを直接解消できるという。
2つのギャップを解消する
「Agentic Defense」
「Agentic Defense」
1つ目が「Cato Agentic CVE Mitigation」で、CVE公開から防御までの時間を大幅に短縮する。
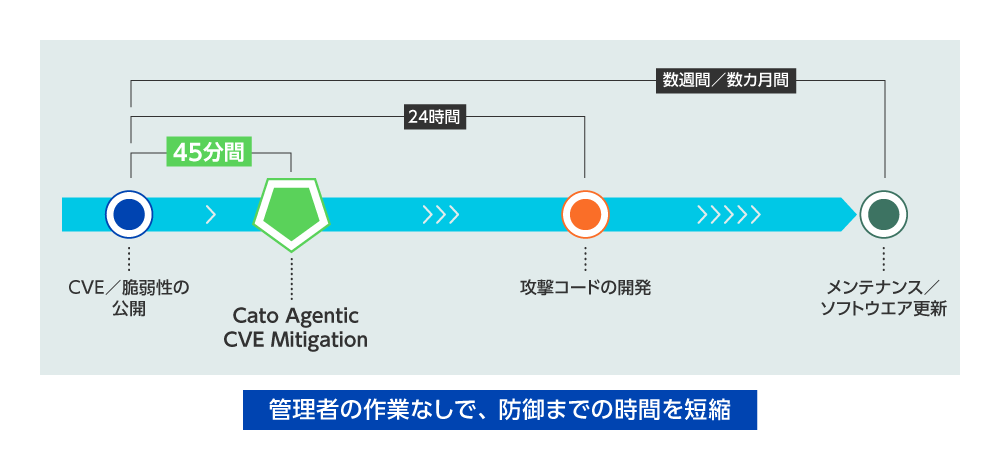
新たなCVEが公開された際、従来の人的プロセスでは、防御までにかなりの時間を要していた。攻撃コードが24時間以内に生まれるのに対し、CVEに対応した修正プログラムの提供や、企業側での検証・適用には数週間~数カ月かかることもある。これに対してCato Agentic CVE Mitigationでは、エージェント型AIが脆弱性の解析と検証を全自動で実行し、検証された保護を管理者の手動作業なしに、クラウド全体へと即座に展開する。これによりTime to Protectionをわずか45分へと短縮できるのだ(図1)。 2つ目が、正規ツールや認証情報の悪用などを組み合わせた適応型攻撃に対応する「Cato Agentic Threat Prevention」である。
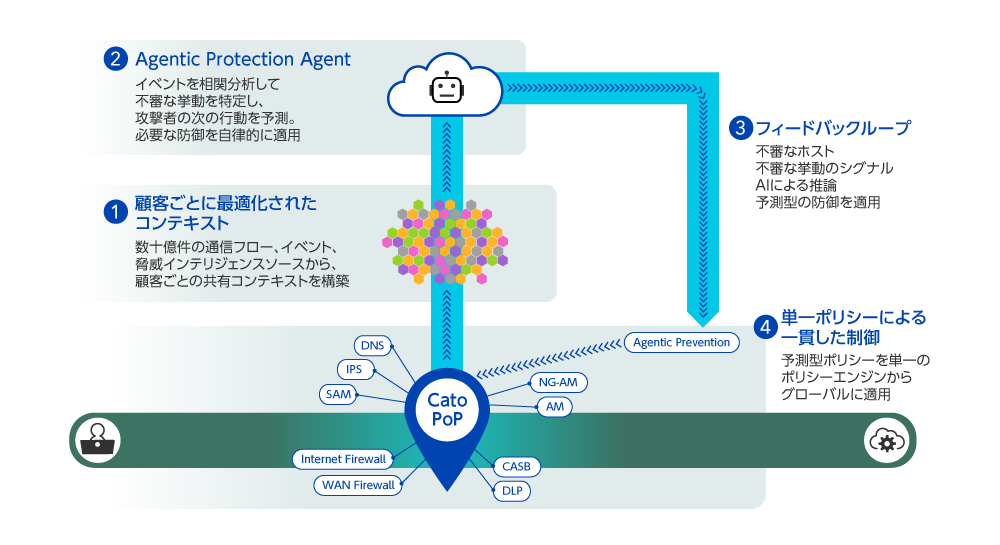
まず膨大な通信フローや脅威インテリジェンスなどから、顧客固有のコンテキストを構築。複数の弱いシグナルを相関分析することで、進行中の攻撃を推論・特定し、攻撃者の次の行動を予測して先回り防御を行う。ここで判断・策定された防御策は、単一のポリシーエンジンからグローバルに自動適用。顧客ごとに最適化された防御を、自律的かつ大規模に展開できる(図2)。 「ここで改めて強調したいのが、フロンティアAI時代のサイバーセキュリティーは『個別製品の導入』から、『どのような統合アーキテクチャーで守るか』という問題に移行したということです」と山田氏。企業は自社のセキュリティー環境を見直すために、以下の3つを自問すべきだという。
第1は「スピード」。CVE公開から自社が実際に保護されるまで、実際に何分・何時間かかっているだろうか。
第2は「コンテキスト」。一見無害な複数の弱いシグナルを関連付け、1つの攻撃ストーリーとして理解できているだろうか。
そして第3は「エンフォースメント」。危険と判断した際、その防御を全ユーザー・拠点・クラウドへどれだけ早く適用できるのか。
攻撃側のマシンスピード化に対応するには、まずクラウドネイティブな統合アーキテクチャーが不可欠になる。その上でAgentic Defenseを活用し、防御側もマシンスピードで対応できる体制へ進化する必要がある。
新たなCVEが公開された際、従来の人的プロセスでは、防御までにかなりの時間を要していた。攻撃コードが24時間以内に生まれるのに対し、CVEに対応した修正プログラムの提供や、企業側での検証・適用には数週間~数カ月かかることもある。これに対してCato Agentic CVE Mitigationでは、エージェント型AIが脆弱性の解析と検証を全自動で実行し、検証された保護を管理者の手動作業なしに、クラウド全体へと即座に展開する。これによりTime to Protectionをわずか45分へと短縮できるのだ(図1)。 2つ目が、正規ツールや認証情報の悪用などを組み合わせた適応型攻撃に対応する「Cato Agentic Threat Prevention」である。
まず膨大な通信フローや脅威インテリジェンスなどから、顧客固有のコンテキストを構築。複数の弱いシグナルを相関分析することで、進行中の攻撃を推論・特定し、攻撃者の次の行動を予測して先回り防御を行う。ここで判断・策定された防御策は、単一のポリシーエンジンからグローバルに自動適用。顧客ごとに最適化された防御を、自律的かつ大規模に展開できる(図2)。 「ここで改めて強調したいのが、フロンティアAI時代のサイバーセキュリティーは『個別製品の導入』から、『どのような統合アーキテクチャーで守るか』という問題に移行したということです」と山田氏。企業は自社のセキュリティー環境を見直すために、以下の3つを自問すべきだという。
第1は「スピード」。CVE公開から自社が実際に保護されるまで、実際に何分・何時間かかっているだろうか。
第2は「コンテキスト」。一見無害な複数の弱いシグナルを関連付け、1つの攻撃ストーリーとして理解できているだろうか。
そして第3は「エンフォースメント」。危険と判断した際、その防御を全ユーザー・拠点・クラウドへどれだけ早く適用できるのか。
攻撃側のマシンスピード化に対応するには、まずクラウドネイティブな統合アーキテクチャーが不可欠になる。その上でAgentic Defenseを活用し、防御側もマシンスピードで対応できる体制へ進化する必要がある。