ビジネス化×AIで
サイバー攻撃の構造が変化
サイバー攻撃の構造が変化
株式会社マクニカ
Menlo Security担当
Menlo Security担当
志賀 遼太郎氏
「この構造の上に、生成AIというもう1つの変化が重なりました。AIは個別工程を高度化し、攻撃準備の時間を縮めます。この2つの構造変化が重なったことで、高度な攻撃がより多く、より速く試行されるようになってきたのです」と、マクニカの志賀 遼太郎氏は指摘する。
端末に届く攻撃の数が増え続けていることで、守る側は従来の対応では追い付けなくなってきている。
「その結果、従来の“検知してから対応する”という考え方だけでは、どうしても限界が見えてきます。もちろん検知やEDR、SOCは今後も必要ですが、検知対象そのものを減らす発想が重要になってくるのです」(志賀氏)
業務価値と外部からの
リスクが集まるブラウザー
リスクが集まるブラウザー
志賀氏は「攻撃の量と速さが変わった状況を踏まえると、外部からの攻撃への対策は大きく3つに整理されます」と話す。
1つ目は、攻撃対象そのものを減らすための「公開サーバーの把握/削除」。2つ目は、危険度の高いものから修正する「脆弱性のトリアージ」。3つ目は、EDR/NDR/SIEMによる早期検知と、セグメンテーション/最小権限で被害を局所化する「ゼロデイ対策」だ。
これらの中でも多くの企業が導入しているのがゼロデイ対策だが、そこには大きな課題がある。
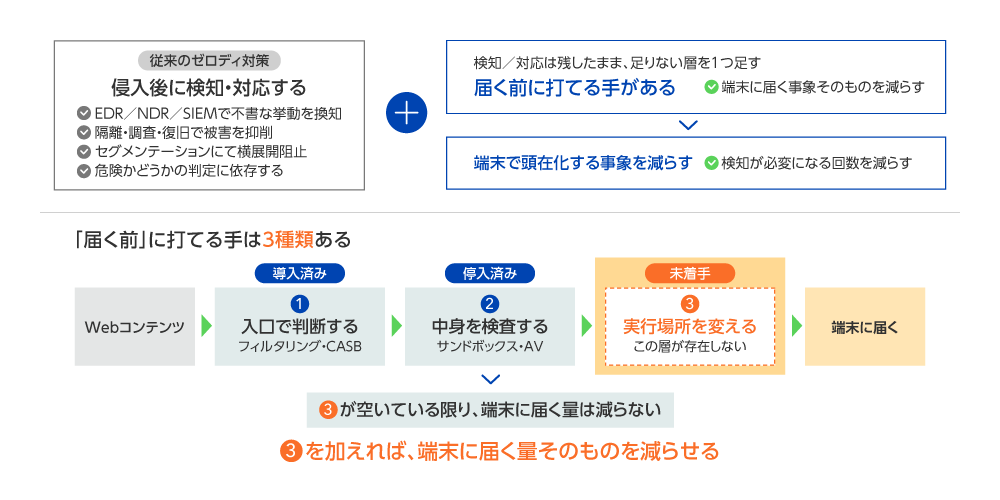
「現状のゼロデイ対策は、侵入後に検知・対応する仕組みのため、“危険かどうかの判定”に依存しており、未知の脅威であるゼロデイ攻撃を防ぐには限界があります。そこで検知と対応は残したまま、“端末に届く事象そのものを減らす”層を足す対策が考えられます。その1層を置く場所がブラウザーです」と志賀氏は言う(図1)。 現在、業務の多くはブラウザーを中心に行われている。SaaS、AIサービス、Webメール、ファイル共有など、業務の入口はほぼブラウザーに集約されており、業務の8割以上がブラウザー上で完結するという調査結果もある。言い換えれば「業務の価値」と「外部からのリスク」が同じ1カ所に集まっているのだ。
「経路をいくら個別に塞いでも、最後に業務を開く場所はブラウザーです。ですから、その1点を押さえる対策が合理的なのです」(志賀氏)
ブラウザーへのアクセスを制御する仕組みもあるが、ユーザー自身に悪意あるコマンドをコピー&ペーストして実行させる「Click Fix」や、ブラウザー内で悪意あるHTMLやファイルを生成する「HTMLスマグリング」などの攻撃は、端末の中で実行されるため守り抜くことができない。ならば、実行される場所を端末外に出せばいいという発想につながる。
「例えば、HTMLスマグリングはブラウザーの中でファイルが生成されますが、そのブラウザーが端末外にあれば端末側には実体が届きません。この考え方を実現するのが『Menlo Security』というソリューションです」と志賀氏は述べる。
1つ目は、攻撃対象そのものを減らすための「公開サーバーの把握/削除」。2つ目は、危険度の高いものから修正する「脆弱性のトリアージ」。3つ目は、EDR/NDR/SIEMによる早期検知と、セグメンテーション/最小権限で被害を局所化する「ゼロデイ対策」だ。
これらの中でも多くの企業が導入しているのがゼロデイ対策だが、そこには大きな課題がある。
「現状のゼロデイ対策は、侵入後に検知・対応する仕組みのため、“危険かどうかの判定”に依存しており、未知の脅威であるゼロデイ攻撃を防ぐには限界があります。そこで検知と対応は残したまま、“端末に届く事象そのものを減らす”層を足す対策が考えられます。その1層を置く場所がブラウザーです」と志賀氏は言う(図1)。 現在、業務の多くはブラウザーを中心に行われている。SaaS、AIサービス、Webメール、ファイル共有など、業務の入口はほぼブラウザーに集約されており、業務の8割以上がブラウザー上で完結するという調査結果もある。言い換えれば「業務の価値」と「外部からのリスク」が同じ1カ所に集まっているのだ。
「経路をいくら個別に塞いでも、最後に業務を開く場所はブラウザーです。ですから、その1点を押さえる対策が合理的なのです」(志賀氏)
ブラウザーへのアクセスを制御する仕組みもあるが、ユーザー自身に悪意あるコマンドをコピー&ペーストして実行させる「Click Fix」や、ブラウザー内で悪意あるHTMLやファイルを生成する「HTMLスマグリング」などの攻撃は、端末の中で実行されるため守り抜くことができない。ならば、実行される場所を端末外に出せばいいという発想につながる。
「例えば、HTMLスマグリングはブラウザーの中でファイルが生成されますが、そのブラウザーが端末外にあれば端末側には実体が届きません。この考え方を実現するのが『Menlo Security』というソリューションです」と志賀氏は述べる。
「攻撃を端末に届かせない」
Menlo Securityとは
Menlo Securityとは
Menlo Securityは、独自開発のコンテンツ無害化技術を採用したWeb分離・無害化ソリューションである。インターネットの閲覧セッションをエンドポイントや社内ネットワークから分離し、コンテンツの読み込みと実行はクラウド上の仮想コンテナで行う。そして端末には、その結果として得られた表示情報だけを送るという仕組みだ。
「Menlo Securityは、Isolation(分離・隔離)というアプローチを採用しています。危険なものを検知するのではなく、実行そのものを端末の外へ移すという発想です。ブラウザー経由の実行をクラウド上で分離することで、端末への到達を防ぎながら、ユーザーの業務体験は維持します。つまり、検知をやめるのではなく、検知を補完する新しいレイヤーとして、実行を端末の外へ出す。それがMenlo Securityの価値となります」(志賀氏)
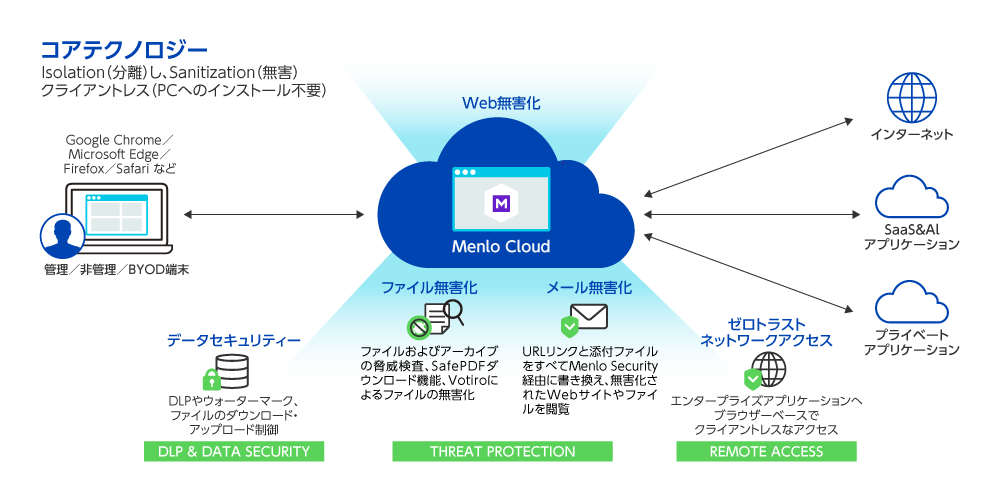
Menlo Securityの大きな特徴となっているのが、ユーザー端末とインターネットや各種アプリケーションの間に「Menlo Cloud」が入ることである。ユーザーがChromeやEdgeなどの一般的なブラウザーからWebサイトへアクセスすると、Webコンテンツは端末上ではなく、Menlo Cloud上で分離される。その上で無害化された安全な情報だけがブラウザーに届けられる。そのため、管理端末だけでなく、非管理端末やBYOD端末でも利用でき、PCに専用ソフトをインストールしないクライアントレスな構成も可能だ(図2)。 「対象はWeb閲覧だけではありません。ダウンロードするファイルは脅威検査や無害化を行い、メールもURLリンクや添付ファイルをMenlo Security経由で安全に確認できます。さらにインターネットやSaaS、AIアプリケーション、社内のプライベートアプリケーションへのアクセスにも対応しています」と志賀氏は説明する。
このソリューションを開発したMenlo Securityは、2013年に米国カリフォルニアで設立された。2020年に米国国防総省で350万ユーザー規模の採用実績があり、日本では2023年にISMAPを取得している。マクニカはその一次代理店として、営業からサポートまでを一貫して提供している。
「国内では2016年から販売しており、300社以上、累計100万ユーザー以上にご利用いただいています。中央省庁、大手金融、重要インフラなど、止められない業務を抱えた組織での採用が多いのが特徴です」(志賀氏)
Menlo Securityは、Webコンテンツの危険性を判定して遮断するのではなく、分離によって端末への到達を防ぐアプローチを取るため、検知型の対策で課題となりがちな誤検知や過検知による業務への影響を抑えやすい。また、ブラウザー経由でマルウエアの感染源が端末や社内ネットワークに入り込むリスクを大きく減らせるため、年々増大していた検知・遮断に伴う運用の負荷の軽減も期待できる。
ますます激化するサイバー攻撃の被害を未然に防ぐためにも、業務の入口であるブラウザーに「端末に届く前」の防御層を加えることから始めてみてはどうだろうか。
「Menlo Securityは、Isolation(分離・隔離)というアプローチを採用しています。危険なものを検知するのではなく、実行そのものを端末の外へ移すという発想です。ブラウザー経由の実行をクラウド上で分離することで、端末への到達を防ぎながら、ユーザーの業務体験は維持します。つまり、検知をやめるのではなく、検知を補完する新しいレイヤーとして、実行を端末の外へ出す。それがMenlo Securityの価値となります」(志賀氏)
Menlo Securityの大きな特徴となっているのが、ユーザー端末とインターネットや各種アプリケーションの間に「Menlo Cloud」が入ることである。ユーザーがChromeやEdgeなどの一般的なブラウザーからWebサイトへアクセスすると、Webコンテンツは端末上ではなく、Menlo Cloud上で分離される。その上で無害化された安全な情報だけがブラウザーに届けられる。そのため、管理端末だけでなく、非管理端末やBYOD端末でも利用でき、PCに専用ソフトをインストールしないクライアントレスな構成も可能だ(図2)。 「対象はWeb閲覧だけではありません。ダウンロードするファイルは脅威検査や無害化を行い、メールもURLリンクや添付ファイルをMenlo Security経由で安全に確認できます。さらにインターネットやSaaS、AIアプリケーション、社内のプライベートアプリケーションへのアクセスにも対応しています」と志賀氏は説明する。
このソリューションを開発したMenlo Securityは、2013年に米国カリフォルニアで設立された。2020年に米国国防総省で350万ユーザー規模の採用実績があり、日本では2023年にISMAPを取得している。マクニカはその一次代理店として、営業からサポートまでを一貫して提供している。
「国内では2016年から販売しており、300社以上、累計100万ユーザー以上にご利用いただいています。中央省庁、大手金融、重要インフラなど、止められない業務を抱えた組織での採用が多いのが特徴です」(志賀氏)
Menlo Securityは、Webコンテンツの危険性を判定して遮断するのではなく、分離によって端末への到達を防ぐアプローチを取るため、検知型の対策で課題となりがちな誤検知や過検知による業務への影響を抑えやすい。また、ブラウザー経由でマルウエアの感染源が端末や社内ネットワークに入り込むリスクを大きく減らせるため、年々増大していた検知・遮断に伴う運用の負荷の軽減も期待できる。
ますます激化するサイバー攻撃の被害を未然に防ぐためにも、業務の入口であるブラウザーに「端末に届く前」の防御層を加えることから始めてみてはどうだろうか。