AIによる
脅威の高度化に対応する「ASO」とは
脅威の高度化に対応する「ASO」とは
株式会社G-gen
クラウドソリューション部
クラウドエンジニアリング1課 課長
クラウドソリューション部
クラウドエンジニアリング1課 課長
片岡 義就氏
攻撃側が急速に進化する一方、防御側の運用不全も深刻だ。マルチクラウドやオンプレミス、各種SaaSが混在するハイブリッドクラウド環境の普及により、境界が曖昧化して過剰権限や誤った公開設定が放置されやすい。また、個別のセキュリティーツールから出力される大量のアラートによって真の危険を判断できず、運用が麻痺するケースも後を絶たない。さらにクラウド、EDR、ネットワークなどにおけるログのサイロ化が進み、攻撃者の横展開を一元的に追跡することも難しい状況だ。
AIによる自律型攻撃の脅威が増す中、人間主導の従来型セキュリティーは限界を迎えている。今後は防御側においてもAI駆動の自律型防御への転換が不可欠である。その答えの1つとなるのが、Googleが提唱する「ASO(Autonomic Security Operations:自律型セキュリティー運用)」という概念である。「これは、定型的な作業負荷をシステムに委任することで、人間がより高度な意思決定に専念できるよう支援するアプローチです」と、G-genの片岡 義就氏は説明する。
マルチクラウドの
安全性を高める「Wiz」
安全性を高める「Wiz」
ASOを実現するための2つのアプローチとして、片岡氏は「潜在リスクの排除」と「ランタイム脅威のプロアクティブ防御」を挙げる。
前者は、攻撃を受ける前にリスクの芽を摘むアプローチだ。構成ミスや過剰権限、そして実際に悪用され得る「Attack Path」を抽出し、無駄なアラートノイズを徹底的に削ぎ落とす「クラウド全体の態勢管理」を指す。
後者は、発生した不審な挙動をマシンスピードで止めるアプローチだ。全社ログを相関分析し、脅威の検知から封じ込めまでを自動化する「ランタイム脅威の自動対処」を意味する。
「クラウド全体の態勢管理において、最適解となるのが『Wiz』です。Wizはエージェントレスで、クラウドプロバイダーが提供するAPIとの連携のみで導入できます。接続して数分後にはマルチクラウド環境全体の可視化が始まり、数時間から数日で全体を網羅的にスキャン可能です」(片岡氏)
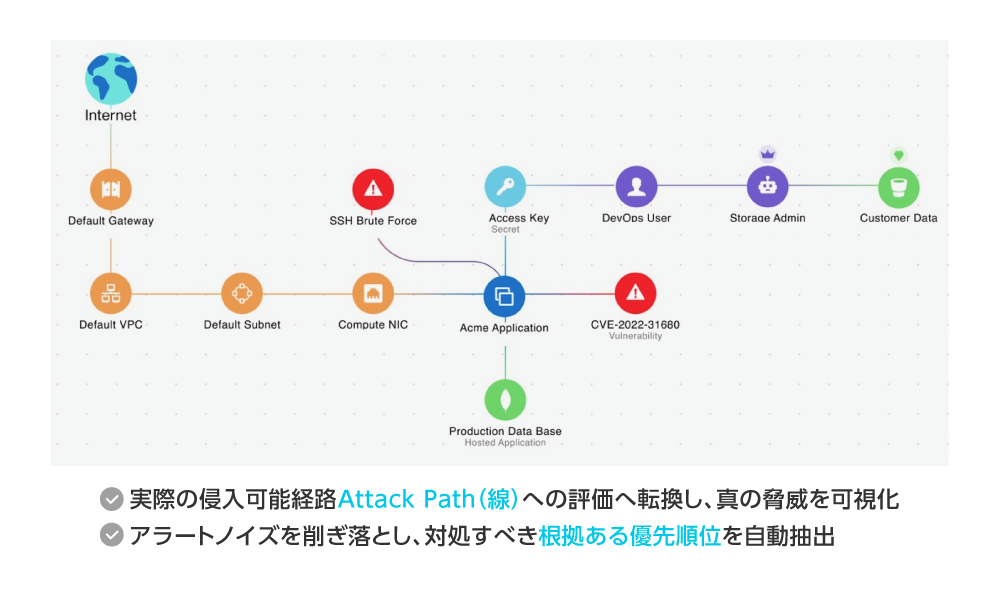
Wizは単にリスクを検知・報告するだけではない。スキャン結果をグラフィカルな「Wiz Security Graph」上で結合し、脆弱性や設定ミス、過剰権限、外部露出、機密データといった個別要素を「点」ではなく「面」として捉える。さらに、それらがどうつながってAttack Path(実際の侵入経路)になっているかを評価し、ビジネスに及ぼすリスクの高い侵入ルートをピンポイントで特定する。一元的なケース管理や高度な分析により、優先して対処すべきリスクをひと目で把握できるのが大きな強みだ(図1)。 「これにより、無駄なアラートノイズを削ぎ落とし、即座に対処すべきリスクを優先度順に自動抽出できます」と片岡氏は言う。
Wizは強力なAI機能も備えている。攻撃者視点で環境分析や疑似攻撃を行う「Red Agent」、アラートの妥当性検証や深掘り調査を担う「Blue Agent」、解決策を自動的に策定する「Green Agent」が協調し、高精度なシグナルを生成する。また、自然言語による対話型AI「Mika AI」は、専門知識が浅い担当者に対しても高度な意思決定を支援し、迅速な修復アクションへと導く。
そもそもWizはクラウドネイティブ環境を包括的に守る統合型CNAPP(Cloud-Native Application Protection Platform)であり、「Wiz Cloud」というコア機能にCSPM(設定管理)、CIEM(権限管理)、DSPM(データ保護)などの豊富な機能を搭載している。
さらに、安全なクラウド開発を支援するためにコード段階の診断を行う「Wiz Code」や、リアルタイムな脅威検知を行う「Wiz Defend」まで、Wiz Security Graphを中核として全領域を包含。開発から運用までを単一プラットフォームで完結できるのが大きな強みとなっている。
前者は、攻撃を受ける前にリスクの芽を摘むアプローチだ。構成ミスや過剰権限、そして実際に悪用され得る「Attack Path」を抽出し、無駄なアラートノイズを徹底的に削ぎ落とす「クラウド全体の態勢管理」を指す。
後者は、発生した不審な挙動をマシンスピードで止めるアプローチだ。全社ログを相関分析し、脅威の検知から封じ込めまでを自動化する「ランタイム脅威の自動対処」を意味する。
「クラウド全体の態勢管理において、最適解となるのが『Wiz』です。Wizはエージェントレスで、クラウドプロバイダーが提供するAPIとの連携のみで導入できます。接続して数分後にはマルチクラウド環境全体の可視化が始まり、数時間から数日で全体を網羅的にスキャン可能です」(片岡氏)
Wizは単にリスクを検知・報告するだけではない。スキャン結果をグラフィカルな「Wiz Security Graph」上で結合し、脆弱性や設定ミス、過剰権限、外部露出、機密データといった個別要素を「点」ではなく「面」として捉える。さらに、それらがどうつながってAttack Path(実際の侵入経路)になっているかを評価し、ビジネスに及ぼすリスクの高い侵入ルートをピンポイントで特定する。一元的なケース管理や高度な分析により、優先して対処すべきリスクをひと目で把握できるのが大きな強みだ(図1)。 「これにより、無駄なアラートノイズを削ぎ落とし、即座に対処すべきリスクを優先度順に自動抽出できます」と片岡氏は言う。
Wizは強力なAI機能も備えている。攻撃者視点で環境分析や疑似攻撃を行う「Red Agent」、アラートの妥当性検証や深掘り調査を担う「Blue Agent」、解決策を自動的に策定する「Green Agent」が協調し、高精度なシグナルを生成する。また、自然言語による対話型AI「Mika AI」は、専門知識が浅い担当者に対しても高度な意思決定を支援し、迅速な修復アクションへと導く。
そもそもWizはクラウドネイティブ環境を包括的に守る統合型CNAPP(Cloud-Native Application Protection Platform)であり、「Wiz Cloud」というコア機能にCSPM(設定管理)、CIEM(権限管理)、DSPM(データ保護)などの豊富な機能を搭載している。
さらに、安全なクラウド開発を支援するためにコード段階の診断を行う「Wiz Code」や、リアルタイムな脅威検知を行う「Wiz Defend」まで、Wiz Security Graphを中核として全領域を包含。開発から運用までを単一プラットフォームで完結できるのが大きな強みとなっている。
マシンスピードの脅威対処を支援する
「Google SecOps」
「Google SecOps」
ASOを実現するもう1つのアプローチ「ランタイム脅威の自動対処」を行うためのプラットフォームが、「Google Security Operations」(以下Google SecOps)である。
「Wizによって事前対策を徹底しても、100%安全とは言い切れません。そこで重要となるのが、過去に遡って侵入痕跡を追う事後調査です。全社のログを集約・相関分析し、不審な挙動の追跡から封じ込めまでを行う局面で、Google SecOpsが真価を発揮します」(片岡氏)
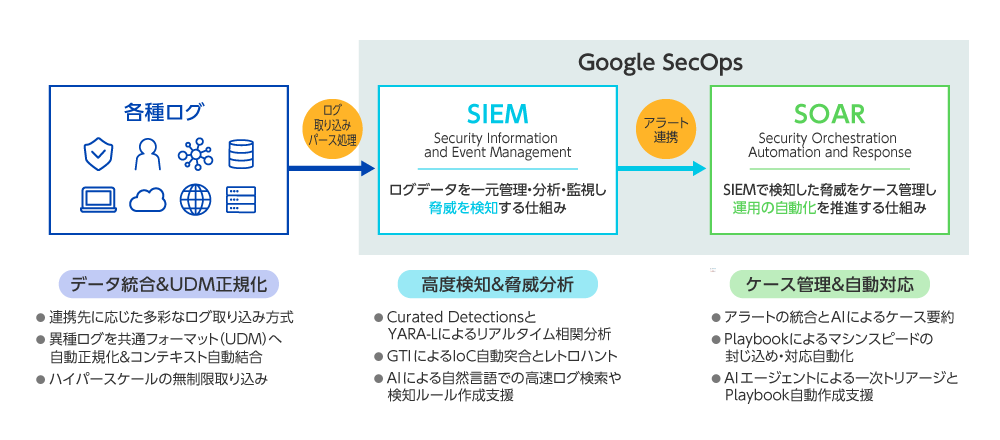
Google SecOpsは、SIEM、SOAR、Googleの脅威インテリジェンス、そして「Gemini in SecOps」を完全に統合した運用プラットフォームだ。ペタバイト級のログも超高速検索できるGoogle Cloudのインフラを活用することで、ログの相関分析から脅威検知、調査、対応までを一気通貫かつマシンスピードで実行。運用の属人化を排除した自律型セキュリティー運用を支援する(図2)。 Google SecOpsのコア技術として挙げられるのが「UDM(Unified Data Model)」と「GTI(Google Threat Intelligence)」だ。UDMは各社製品で異なるログ形式を共通フォーマットへ変換し、「誰の、どの端末で発生した不審な動きか」という文脈までを即座に補完する。Wizによる検出結果も、UDMに正規化して取り込まれるため、全社横断の極めて高度な相関分析が可能だ。
一方のGTIは、最前線でインシデント対応にあたる「Mandiant」の専門知識や、マルウエア分析コミュニティー「VirusTotal」の膨大なデータソースをGoogle SecOps内で統合し、UDMによって正規化された全社ログへ適用することで、潜伏する脅威に対しても高精度なインサイトを導出する。
このインテリジェンスを生かした仕組みが、マネージドな検知ルール集「Curated Detections」と、独自の判定ルールを記述できる「YARA-L 2.0」だ。さらに、新たな脅威が発覚した際、ペタバイト級の過去ログへ遡及検索を行う「レトロハント機能」を備えている。これにより「ランタイム脅威」と「潜伏脅威」の双方を漏れなく捕捉できる。
さらにGoogle SecOpsにはGemini in SecOpsと自律型AIエージェントが統合されている。自然言語によるログ検索、アラートの自動要約、修復アクションの推奨、YARA-Lルールの生成までをAIが支援することで、脅威の検知から侵害調査・対策展開までの対応時間(MTTR)を劇的に短縮する。
「ASOの本質は、人間の判断力を最大化し、マシンスピードの攻撃に対抗することにあります。現在はまだ半自律型で、『AIと人間の共奏』段階にあり、今後は信頼性の高いタスクから順次AIへ委任して、段階的に自律型セキュリティー運用へとシフトしていくロードマップを描いています」と片岡氏は展望を語る。
G-genは、Google Cloudのオフィシャルなセキュリティーパートナーとして、WizとGoogle SecOpsを軸としたASOの実現を一気通貫で伴走支援できるクラウド専業インテグレーターだ。クラウドセキュリティーのどこから手をつけるべきか、運用の自動化をどう進めるべきか悩む企業にとって、同社はまさに最適な相談相手となるだろう。
「Wizによって事前対策を徹底しても、100%安全とは言い切れません。そこで重要となるのが、過去に遡って侵入痕跡を追う事後調査です。全社のログを集約・相関分析し、不審な挙動の追跡から封じ込めまでを行う局面で、Google SecOpsが真価を発揮します」(片岡氏)
Google SecOpsは、SIEM、SOAR、Googleの脅威インテリジェンス、そして「Gemini in SecOps」を完全に統合した運用プラットフォームだ。ペタバイト級のログも超高速検索できるGoogle Cloudのインフラを活用することで、ログの相関分析から脅威検知、調査、対応までを一気通貫かつマシンスピードで実行。運用の属人化を排除した自律型セキュリティー運用を支援する(図2)。 Google SecOpsのコア技術として挙げられるのが「UDM(Unified Data Model)」と「GTI(Google Threat Intelligence)」だ。UDMは各社製品で異なるログ形式を共通フォーマットへ変換し、「誰の、どの端末で発生した不審な動きか」という文脈までを即座に補完する。Wizによる検出結果も、UDMに正規化して取り込まれるため、全社横断の極めて高度な相関分析が可能だ。
一方のGTIは、最前線でインシデント対応にあたる「Mandiant」の専門知識や、マルウエア分析コミュニティー「VirusTotal」の膨大なデータソースをGoogle SecOps内で統合し、UDMによって正規化された全社ログへ適用することで、潜伏する脅威に対しても高精度なインサイトを導出する。
このインテリジェンスを生かした仕組みが、マネージドな検知ルール集「Curated Detections」と、独自の判定ルールを記述できる「YARA-L 2.0」だ。さらに、新たな脅威が発覚した際、ペタバイト級の過去ログへ遡及検索を行う「レトロハント機能」を備えている。これにより「ランタイム脅威」と「潜伏脅威」の双方を漏れなく捕捉できる。
さらにGoogle SecOpsにはGemini in SecOpsと自律型AIエージェントが統合されている。自然言語によるログ検索、アラートの自動要約、修復アクションの推奨、YARA-Lルールの生成までをAIが支援することで、脅威の検知から侵害調査・対策展開までの対応時間(MTTR)を劇的に短縮する。
「ASOの本質は、人間の判断力を最大化し、マシンスピードの攻撃に対抗することにあります。現在はまだ半自律型で、『AIと人間の共奏』段階にあり、今後は信頼性の高いタスクから順次AIへ委任して、段階的に自律型セキュリティー運用へとシフトしていくロードマップを描いています」と片岡氏は展望を語る。
G-genは、Google Cloudのオフィシャルなセキュリティーパートナーとして、WizとGoogle SecOpsを軸としたASOの実現を一気通貫で伴走支援できるクラウド専業インテグレーターだ。クラウドセキュリティーのどこから手をつけるべきか、運用の自動化をどう進めるべきか悩む企業にとって、同社はまさに最適な相談相手となるだろう。